

การประกอบธุรกิจ · 2025
หัวข้อในหมวดนี้22 หัวข้อ
- ข้อมูลบริษัท4 รายการ
- นโยบายการจ่ายเงินปันผล2 รายการ
- ผู้ถือหุ้นรายใหญ่2 รายการ
- ภาพรวมกลยุทธ์การดำเนินธุรกิจ4 รายการ
- การเปลี่ยนแปลงและพัฒนาการที่สำคัญ2 รายการ
- การใช้เงินที่ได้จากการระดมทุน3 รายการ
- ข้อผูกพันที่บริษัทให้คำมั่นไว้ในแบบแสดงรายการข้อมูล1 รายการ
- นโยบายการแบ่งการดำเนินงานของกลุ่มบริษัท1 รายการ
- บริษัทที่บริษัทฯ ถือหุ้นตั้งแต่ร้อยละ 10 ขึ้นไป1 รายการ
- ผู้ถือหุ้นที่อาจมีความขัดแย้งทางผลประโยชน์1 รายการ
- ความสัมพันธ์ระหว่างผู้ถือหุ้นรายใหญ่1 รายการ
- ข้อตกลงระหว่างผู้ถือหุ้น1 รายการ
- แผนภาพโครงสร้างการถือหุ้นของกลุ่มบริษัท2 รายการ
- โครงสร้างรายได้3 รายการ
- ลักษณะผลิตภัณฑ์หรือบริการ2 รายการ
- การวิจัยและพัฒนา2 รายการ
- ทรัพย์สินที่ใช้ในการประกอบธุรกิจ6 รายการ
- นโยบายการตลาดและภาวะการแข่งขัน3 รายการ
- การจัดหาผลิตภัณฑ์และบริการ2 รายการ
- โครงการที่อยู่ระหว่างการดำเนินการ1 รายการ
- หุ้นกู้และตั๋วแลกเงิน1 รายการ
- หลักทรัพย์แปลงสภาพ3 รายการ
ข้อมูลบริษัท
ชื่อบริษัท
บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน)
โทรศัพท์
0-2274-0984
เว็บไซต์
www.nforcesecure.com
อีเมล
ir@nforcesecure.com
นโยบายการจ่ายเงินปันผล
นโยบายการจ่ายเงินปันผล
บริษัทมีนโยบายจ่ายเงินปันผลให้แก่ผู้ถือหุ้นในอัตราไม่น้อยกว่าร้อยละ 50 ของกำไรสุทธิจากงบเฉพาะกิจการ ภายหลังหักภาษี และเงินสำรองต่างๆ ทุกประเภทตามที่กำหนดไว้ในกฎหมาย และข้อบังคับของบริษัท โดยคณะกรรมการบริษัทจะพิจารณาการจ่ายเงินปันผลโดยคำนึงถึงผลประโยชน์ต่อผู้ถือหุ้นเป็นหลัก และการจ่ายเงินปันผลนั้นจะต้องไม่มีผลกระทบต่อการดำเนินงานตามปกติของบริษัท อย่างไรก็ตาม การจ่ายเงินปันผลดังกล่าวอาจมีการเปลี่ยนแปลงได้ ขึ้นอยู่กับผลการดำเนินงานและฐานะการเงิน ภาวะเศรษฐกิจ สภาพคล่อง และแผนการลงทุนของบริษัทฯ ตามความจำเป็น และความเหมาะสมอื่นๆ ตามที่คณะกรรมการบริษัทเห็นสมควร ทั้งนี้ การจ่ายเงินปันผลประจำปีจะต้องได้รับอนุมัติจากที่ประชุมผู้ถือหุ้น เว้นแต่ เป็นการจ่ายเงินปันผลระหว่างกาล ซึ่งคณะกรรมการบริษัทมีอำนาจอนุมัติให้ดำเนินการจ่ายเงินปันผลระหว่างกาลได้เป็นครั้งคราว เมื่อเห็นว่าบริษัทมีกำไรสมควรพอที่จะจ่ายโดยไม่มีผลกระทบต่อการดำเนินงานของบริษัท และให้รายงานการจ่ายเงินปันผลระหว่างกาลดังกล่าวต่อที่ประชุมผู้ถือหุ้น เพื่อทราบในการประชุมคราวต่อไป
ในปี 2568 บริษัทจ่ายเงินปันผลจากผลการดำเนินงาน ประจำปี 2567 เป็นจำนวนเงินทั้งสิ้น 92,466,900 บาท จากการจ่ายเงินปันผลระหว่างกาลสำหรับผลประกอบการครึ่งปีแรก (เดือนมกราคม - เดือนมิถุนายน 2567) ตามมติที่ประชุมคณะกรรมการบริษัท เมื่อวันที่ 14 สิงหาคม 2567 ในอัตราหุ้นละ 0.20 บาท รวมเป็นเงินทั้งสิ้น 20,548,200 บาท และการจ่ายเงินปันผลสำหรับรอบผลการดำเนินงานครึ่งปีหลัง (เดือนกรกฎาคม - เดือนธันวาคม 2567) ซึ่งเป็นไปตามมติที่ประชุมผู้ถือหุ้น ประจำปี 2568 เมื่อวันที่ 23 เมษายน 2568 ในอัตราหุ้นละ 0.70 บาท รวมเป็นจำนวนเงินทั้งสิ้น 71,918,700 บาท
ข้อมูลการจ่ายเงินปันผลย้อนหลัง
| ปีนี้ | ปีก่อน | 2 ปีก่อน | รายการ | คำอธิบาย |
|---|---|---|---|---|
| 1.13 | 0.89 | 0.54 | อัตรากำไรสุทธิต่อหุ้น (บาท : หุ้น) | อัตรากำไรสุทธิต่อหุ้น (บาท : หุ้น) |
| 0.9 | 0.45 | 0.3 | อัตราเงินปันผลต่อหุ้น (บาท : หุ้น) | อัตราเงินปันผลต่อหุ้น (บาท : หุ้น) |
| 0 | 0 | 0 | อัตราส่วนหุ้นปันผล (จำนวนหุ้นเดิม : หุ้นปันผล) | อัตราส่วนหุ้นปันผล (จำนวนหุ้นเดิม : หุ้นปันผล) |
| 0 | 0 | 0 | มูลค่าหุ้นปันผลต่อหุ้น (บาท : หุ้น) | มูลค่าหุ้นปันผลต่อหุ้น (บาท : หุ้น) |
| 0 | 0 | 0 | รวมมูลค่าการจ่ายปันผล (บาท : หุ้น) | รวมมูลค่าการจ่ายปันผล (บาท : หุ้น) |
| 79.38 | 50.78 | 55.56 | อัตราการจ่ายเงินปันผลเทียบกับกำไรสุทธิ (%) | อัตราการจ่ายเงินปันผลเทียบกับกำไรสุทธิ (%) |
| 0.2 | 0 | 0 | เงินปันผลจ่ายระหว่างกาล | |
| 0.7 | 0 | 0 | เงินปันผลจ่ายครึ่งปีหลัง |
ภาพรวมกลยุทธ์การดำเนินธุรกิจ
วิสัยทัศน์
เป็นผู้นำโซลูชันด้านการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) เพื่อปกป้องธุรกิจ และองค์กรด้วยนวัตกรรมที่มีความปลอดภัยขั้นสูงที่เป็นหัวใจหลัก พร้อมก้าวเป็นผู้นำในระดับภูมิภาค
วัตถุประสงค์
พันธกิจของบริษัท คือ เป็นผู้จัดจำหน่ายผลิตภัณฑ์โซลูชันด้านการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) ด้วยบริการที่มีคุณภาพ และเทคโนโลยีที่ล้ำหน้า ดูแลผู้ที่มีส่วนได้เสีย และสร้างเสริมคุณภาพชีวิตการทำงานแก่พนักงาน พร้อมทั้ง หาพันธมิตรเพื่อเพิ่มโอกาสทางธุรกิจ
เป้าหมาย
บริษัทมุ่งมั่นที่จะก้าวขึ้นเป็นผู้นำด้านการจัดจำหน่ายและให้บริการโซลูชันด้านการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) ซึ่งถือเป็นโครงสร้างพื้นฐานสำคัญระดับประเทศ ตลอดจนผลิตภัณฑ์ด้านการบริหารจัดการระบบเครือข่าย (Network Management) ที่เกี่ยวเนื่องกัน โดยบริษัทให้ความสำคัญกับการสรรหา คัดเลือก และพัฒนาผลิตภัณฑ์ซอฟต์แวร์อย่างต่อเนื่อง เพื่อตอบสนองความต้องการของผู้ใช้งานในประเทศไทยได้อย่างครอบคลุม และมีประสิทธิภาพ พร้อมทั้งรองรับการเติบโตของนวัตกรรมและเทคโนโลยีแห่งอนาคตที่เป็นขับเคลื่อนระบบเศรษฐกิจดิจิทัล อาทิ อินเทอร์เน็ตของสรรพสิ่ง (IoT), คลาวด์คอมพิวติง (Cloud Computing), ระบบอัตโนมัติ (Automation), เทคโนโลยีบล็อกเชน (Blockchain) และโปรแกรมอัจฉริยะ (Automation of Knowledge Work)
นอกจากนี้ บริษัทยังตั้งเป้าหมายที่จะก้าวเป็นผู้นำในการจัดจำหน่ายผลิตภัณฑ์ที่หลากหลาย และได้มาตรฐานสากลในระดับภูมิภาคเอเชียตะวันออกเฉียงใต้ พร้อมมุ่งมั่นสร้างมูลค่าเพิ่มในห่วงโซ่อุปทาน (Supply Chain) ผ่านการให้บริการแบบครบวงจร (End-to-End Services) ทั้งก่อนและหลังการขาย เพื่อสร้างความไว้วางใจในผลิตภัณฑ์และตอบสนองความต้องการของลูกค้าอย่างสูงสุด ครอบคลุมตั้งแต่บริการติดตั้ง (Installation) บริการบำรุงรักษา (Maintenance) บริการให้คำปรึกษาแก้ไขปัญหาจากการใช้งาน ไปจนถึงบริการจัดอบรม (Training) ให้แก่ลูกค้าและผู้ใช้งานอย่างมืออาชีพ
กลยุทธ์การดำเนินธุรกิจ
บริษัทให้ความสำคัญกับการยกระดับประสิทธิภาพและมาตรฐานการให้บริการอย่างต่อเนื่อง ผ่านแผนการบริหารและพัฒนาทรัพยากรบุคคลที่มีศักยภาพ ครอบคลุมตั้งแต่การพัฒนากระบวนการสรรหาเพื่อให้ได้บุคลากรที่ตรงตามความต้องการ ไปจนถึงการพัฒนาบุคลากรอย่างต่อเนื่องผ่านการจัดทำแผนพัฒนารายบุคคล (Individual Development Plan: IDP) เพื่อเสริมสร้างความเชี่ยวชาญเฉพาะทาง นอกจากนี้ บริษัทยังมุ่งเน้นการฝึกอบรมเพื่อสร้างความรู้ความเข้าใจเชิงลึกในผลิตภัณฑ์ โดยร่วมมือกับบริษัทเจ้าของผลิตภัณฑ์ (Vendor) ตลอดจนสนับสนุนให้พนักงานเข้ารับการทดสอบเพื่อรับใบประกาศนียบัตรรับรองความรู้ (Certificate) จากเจ้าของผลิตภัณฑ์แต่ละราย พร้อมทั้งส่งเสริมการเรียนรู้ทักษะใหม่ๆ อยู่เสมอ ทั้งนี้ เพื่อเสริมสร้างศักยภาพของบุคลากรให้สามารถส่งมอบบริการที่เป็นเลิศแก่ลูกค้าได้อย่างมีประสิทธิภาพและสอดคล้องกับมาตรฐานสากล"
การเปลี่ยนแปลงและพัฒนาการที่สำคัญ
บทนำ
ผู้ถือหุ้นกลุ่มเนียมนามธรรม และกลุ่มล้วนจำเริญ ได้เริ่มจดทะเบียนจัดตั้งบริษัท เอ็นฟอร์ซ ซีเคียว จำกัด ตั้งวันที่ 9 มกราคม 2557 และได้แปรสภาพเป็นบริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน) (“บริษัท”) เพื่อนำบริษัทเข้าจดทะเบียนในตลาดหลักทรัพย์เอ็ม เอ ไอ (mai) (“ตลาดหลักทรัพย์ฯ”) ซึ่งเข้าจดทะเบียนเมื่อวันที่ 1 กรกฎาคม 2564 และสำหรับในปี 2568 ที่ผ่านมา บริษัทมีการสรรหาผลิตภัณฑ์ในรูปแบบซอฟต์แวร์ (Software) และพัฒนาการให้บริการในรูปแบบแพลตฟอร์ม (Platform) ซึ่งเกี่ยวข้องกับความปลอดภัยทางเทคโนโลยี (Cyber Security) เพิ่มมากขึ้น เพื่อเป็นการเพิ่มช่องทาง และรูปแบบทางด้านการบริการให้มีความหลากหลาย และสอดคล้องกับความต้องการภายในประเทศเพิ่มมากขึ้น ไม่ว่าจะเป็น การตรวจจับและป้องกันการโจมตีทางไซเบอร์ (Cyber Attack) การปกป้องแบรนด์จากความเสี่ยงทางดิจิทัล (Digital Risk Protection (DRP)) และ การประเมิน และทดสอบระบบความปลอดภัยทางด้านเทคโนโลยี (Breach and Attack Simulation) เพื่อเตรียมการป้องกัน และรับมือได้อย่างมีประสิทธิภาพ โดยตลอดระยะเวลา 20 ปี ในการดำเนินธุรกิจด้านการรักษาความปลอดภัยทางเทคโนโลยี (Cybersecurity) ของบริษัท ได้มีการเปลี่ยนแปลง และพัฒนาการที่สำคัญต่างๆ ดังนี้
การเปลี่ยนแปลงและพัฒนาการที่สำคัญ
| ปี | คำอธิบาย |
|---|---|
| 2,005 | จัดตั้งบริษัท เอ็นฟอร์ซ ซีเคียวริตี้ ซิสเต็มส์ เอพี จำกัด (“เอ็นฟอร์ซ เอพี”)/5 ด้วยทุนจดทะเบียน 1,000,000 บาท เมื่อวันที่ 5 สิงหาคม 2548 โดยผู้ถือหุ้นกลุ่มเนียมนามธรรม และกลุ่มล้วนจำเริญ ถือหุ้นร้อยละ 30 และร้อยละ 40 ของทุนจดทะเบียนตามลำดับ เพื่อประกอบธุรกิจเป็นตัวแทนจำหน่ายผลิตภัณฑ์การรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) โดยมีคู่ค้าเป็นบริษัทผลิต และพัฒนาระบบซอฟต์แวร์ที่ช่วยเพิ่มประสิทธิภาพการรักษาความปลอดภัยทางไซเบอร์ให้แก่องค์กรต่างๆ หมายเหตุ: /5เอ็นฟอร์ซ เอพี ได้เปลี่ยนชื่อเป็น บริษัท แอลแทร์ แมนเนจเมนท์ จำกัด เมื่อวันที่ 28 พฤษภาคม 2563 พร้อมทั้งจดทะเบียนเปลี่ยนแปลงสถานที่ตั้งบริษัท และเปลี่ยนแปลงวัตถุประสงค์ในการดำเนินธุรกิจเป็นการประกอบธุรกิจอสังหาริมทรัพย์ให้สอดคล้องกับข้อเท็จจริง ซึ่งไม่มีการประกอบธุรกิจตัวแทนจำหน่ายผลิตภัณฑ์การรักษาความปลอดภัยทางเทคโนโลยี ไซเบอร์ และจะไม่ประกอบธุรกิจแข่งขันกับบริษัท |
| 2,014 |
|
| 2,017 | บริษัทได้จำหน่ายเงินลงทุนทั้งหมดในเอ็นฟอร์ซ เอพี ให้กับกลุ่มผู้ถือหุ้นใหญ่ของบริษัท เพื่อเป็นการปรับโครงสร้างธุรกิจของบริษัท ซึ่งเป็นการเตรียมเข้าพร้อมในการนำบริษัทเข้าจดทะเบียนในตลาดหลักทรัพย์ฯ |
| 2,018 |
|
| 2,019 |
หมายเหตุ: /3 ถือหุ้นโดย Henderson Capital Asia Limited/4 ร้อยละ 100 ซึ่งประกอบธุรกิจโดยการลงทุนในบริษัทที่มีศักยภาพในเอเชีย (Venture Capital) /4 ถือหุ้นโดย Lakeshore Capital ILP ร้อยละ 100 ซึ่งประกอบธุรกิจโดยการลงทุนในบริษัทที่มีศักยภาพในเอเชีย โดยผู้ถือหุ้นของ Lakeshore Capital ILP ประกอบด้วยนักลงทุนสถาบันรายใหญ่ 5 ราย สัดส่วนการลงทุนรวมกันมากกว่าร้อยละ 85 และนักลงทุนรายย่อยจำนวน 24 รายลงทุนในสัดส่วนไม่เกินร้อยละ 15 และปัจจุบันนักลงทุนของ Lakeshore Capital I LP ไม่ได้เป็นบุคคลที่อาจมีความขัดแย้งกับบริษัท ตามประกาศคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ยกเว้น นายอโณทัย อดุลพันธุ์ซึ่งเป็นตัวแทนจาก Hudson Asia Holdings Pte. Ltd. มาดำรงตำแหน่งเป็นกรรมการบริษัท) |
| 2,020 |
|
| 2,021 |
หมายเหตุ: /1 Data Wow เป็นบริษัทซึ่งมีความเชี่ยวชาญด้านการพัฒนาซอฟต์แวร์ การวิเคราะห์ข้อมูล (Data Analytic) /2 nDataThoth ได้รับบัตรส่งเสริมการลงทุน (BOI) ประเภทกิจการ 5.7.3 กิจการพัฒนาซอฟต์แวร์ที่สร้างมูลค่าสูง (High Value-added Software) เมื่อวันที่ 28 ธันวาคม 2564 |
| 2,023 | บริษัทร่วมกับ Group-IB Digital Forensics & Incident Response ซึ่งเป็นผู้เชี่ยวชาญที่มีประสบการณ์สะสมยาวนานมากกว่า 70,000 ชั่วโมง ในการดำเนินการรับมือและตอบสนองต่อภัยคุกคามทางไซเบอร์ทั่วโลกเปิดศูนย์ต่อต้านอาชญากรรมดิจิทัลในประเทศไทย (Digital Crime Resistance Center) พร้อมจัดตั้งทีม Incident Response รับมือภัยคุกคามไซเบอร์ โดยภายใต้ความร่วมมือนี้ บริษัทจะทำหน้าที่เป็นตัวแทนจำหน่ายผลิตภัณฑ์และบริการทั้งหมดของ Group-IB และจะจัดตั้งทีมรับมือ และตอบสนองต่อเหตุการณ์ภัยคุกคามทางไซเบอร์ (Incident Response : IR) ทีมแรกของบริษัทขึ้นในประเทศไทย โดยได้รับความช่วยเหลือจาก Group-IB ภายใต้ชื่องานบริการ SECURE-IR |
การใช้เงินที่ได้จากการระดมทุน
บทนำ
บริษัทได้เสนอขายหุ้นสามัญเพิ่มทุนต่อประชาชนเป็นครั้งแรก (“IPO”) เมื่อวันที่ 23 – 25 มิถุนายน 2564 จำนวน 27,741,000 หุ้น ในราคาเสนอขายหุ้นละ 16.00 บาท โดยคิดเป็นจำนวนเงินที่ได้รับจากการเสนอขายหุ้นสามัญดังกล่าว ภายหลังการหักค่าใช้จ่ายต่างๆ ที่เกี่ยวข้องกับการเสนอขายหุ้นนั้น จำนวนทั้งสิ้น 420.72 ล้านบาท ซึ่งมีวัตถุประสงค์ในการใช้เงินเพื่อการลงทุนวิจัยและพัฒนา ลงทุนในธุรกิจ ที่จะช่วยเพิ่มศักยภาพทางการแข่งขันของบริษัท รวมไปถึงการใช้เงินเพื่อการดำเนินงานของบริษัท และ/หรือใช้เป็นเงินทุนหมุนเวียนเพื่อรองรับการดำเนินงาน และการขยายธุรกิจของบริษัทในอนาคต
มีเงินที่ได้จากการเสนอขายหลักทรัพย์ที่ต้องรายงานการใช้เงินหรือไม่
มี
การเสนอขายหลักทรัพย์แต่ละครั้ง
| ประเภทหลักทรัพย์ | รูปแบบจำนวนเงิน | จำนวนเงินที่ระดมทุนได้ (ล้านบาท) | วัตถุประสงค์การใช้เงิน | ใช้เงินเป็นไปตามวัตถุประสงค์หรือไม่ | ความคืบหน้าการใช้เงิน / เหตุผลและมาตรการกรณีไม่เป็นไปตามวัตถุประสงค์ |
|---|---|---|---|---|---|
| ตราสารทุน | 2873 | 100.42 | 2022-12 · Objective: การสร้างศูนย์ให้บริการด้านเทคนิค (Technical Support Center) · Period type: 2870 · Start period: 2022-01 · Spent amount type: 2873 · Start spent amount: 10.15 · Expected amount type: 2873 · Start expected amount range: 20.0 · 2025-12 · Objective: การลงทุนเพื่อวิจัยและพัฒนาผลิตภัณฑ์ที่เกี่ยวข้องกับการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) · Period type: 2870 · Start period: 2025-01 · Spent amount type: 2873 · Start spent amount: 0.0 · Expected amount type: 2873 · Start expected amount range: 50.0 · 2022-08 · Objective: การลงทุนในธุรกิจที่เกี่ยวเนื่องเพื่อสร้างการเติบโตให้กับบริษัทฯ · Period type: 2870 · Start period: 2022-08 · Spent amount type: 2873 · Start spent amount: 2.75 · Expected amount type: 2873 · Start expected amount range: 100.0 · 2025-12 · Objective: เงินทุนหมุนเวียนของบริษัทฯ · Period type: 2870 · Start period: 2021-07 · Spent amount type: 2873 · Start spent amount: 106.69 · Expected amount type: 2873 · Start expected amount range: 250.72 | Y |
|
ข้อผูกพันที่บริษัทให้คำมั่นไว้ในแบบแสดงรายการข้อมูล
มีข้อผูกพันหรือเงื่อนไขจากการเสนอขายหรือการรับหลักทรัพย์หรือไม่
ไม่มี
นโยบายการแบ่งการดำเนินงานของกลุ่มบริษัท
รายละเอียด
โดยการร่วมลงทุนดังกล่าวมีการแบ่งแยกบทบาทหน้าที่ระหว่างบริษัท และ Data Wow คือ บริษัทมีหน้าที่รับผิดชอบในส่วนของความรู้ความเข้าใจตลาด และเทคนิคที่เกี่ยวข้องกับการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) ตลอดจนการติดต่อเพื่อหาลูกค้าให้กับ nDataThoth ในขณะที่ Data Wow ทำให้หน้าที่ถ่ายโอนความรู้ ข้อมูล ความรู้ เทคโนโลยี ความเชี่ยวชาญทางเทคนิคที่เกี่ยวข้องสำหรับการพัฒนาและการผลิตซอฟต์แวร์ที่เกี่ยวข้องภายใต้ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล และการประกอบธุรกิจให้แก่ nDataThoth รวมถึง ความเชี่ยวชาญในด้านการตลาดดิจิทัล (Digital Marketing) อีกด้วย
นอกจากนี้ เอ็นเดต้าธอธได้รับบัตรส่งเสริมการลงทุนจำนวน 1 ฉบับ จากสำนักงานคณะกรรมการส่งเสริมการลงทุน (BOI) โดยได้รับสิทธิประโยชน์ทางภาษีที่รวมถึงการยกเว้นภาษีเงินได้นิติบุคคล และการยกเว้นอากรขาเข้าสำหรับเครื่องจักรตามที่คณะกรรมการพิจารณาอนุมัติตามที่คณะกรรมการพิจารณาอนุมัติ โดยสรุปดังนี้
บัตรส่งเสริมเลขที่ : 64-1441-1-00-2-0
ลงวันที่อนุมัติ : 28 ธันวาคม 2564
สำหรับบริษัท : บริษัท เอ็นเดต้าธอธ จำกัด
ประเภทกิจกรรมที่ได้รับการส่งเสริม : กิจการพัฒนาซอฟต์แวร์ที่สร้างมูลค่าเพิ่มสูง (HIGH VALUE-ADDED SOFTWARE)
ระยะเวลาที่ได้รับการยกเว้นภาษีเงินได้นิติบุคคล : 8 ปี
สิทธิและประโยชน์ที่สำคัญ :
อนุญาตให้นำคนต่างด้าวซึ่งเป็นช่างฝีมือหรือผู้ชำนาญการ คู่สมรสและบุคคลซึ่งอยู่ในอุปการะของบุคคลทั้งสองประเภท เข้ามาในราชอาณาจักรได้ตามจำนวนและกำหนดระยะเวลาที่คณะกรรมการเห็นสมควร
ให้คนต่างด้าวซึ่งเป็นช่างฝีมือหรือผู้ชำนาญการที่ได้รับอนุญาตให้อยู่ในราชอาณาจักรตามข้างต้นนั้น ได้รับอนุญาตทำงานเฉพาะ
ตำแหน่งหน้าที่การทำงานที่คณะกรรมการให้ความเห็นชอบตลอดระยะเวลาเท่าที่ได้รับอนุญาตให้อยู่ในราชอาณาจักร
ได้รับยกเว้นอากรขาเข้าสำหรับเครื่องจักรตามที่คณะกรรมการพิจารณาอนุมัติ
ได้รับยกเว้นภาษีเงินได้นิติบุคคลสำหรับกำไรสุทธิที่ได้รับจากการประกอบกิจการที่ได้รับการส่งเสริมเป็นระยะเวลา 8 ปี นับแต่วันที่เริ่มมีรายได้จากการประกอบกิจการ
ในกรณีที่ประกอบกิจการขาดทุนในระหว่างเวลาได้รับยกเว้นภาษีเงินได้นิติบุคคล จะได้รับอนุญาตให้นำผลขาดทุนประจำปีที่เกิดขึ้นในระหว่างเวลาที่ได้รับยกเว้นภาษีไปหักออกจากกำไรสุทธิที่เกิดขึ้นภายหลังระยะเวลาที่ได้รับยกเว้นภาษีเงินได้นิติบุคคลมีกำหนดเวลาไม่เกิน 5 ปี นับแต่วันพ้นกำหนดเวลานั้น โดยจะเลือกหักจากกำไรสุทธิของปีใดปีหนึ่งหรือหลายปีก็ได้
ได้รับยกเว้นไม่ต้องนำเงินปันผลจากกิจการที่ได้รับการส่งเสริม ไปรวมคำนวณเพื่อเสียภาษีเงินได้ตลอดระยะเวลาที่ได้รับยกเว้นภาษีเงินได้นิติบุคคล
บริษัทที่บริษัทฯ ถือหุ้นตั้งแต่ร้อยละ 10 ขึ้นไป
รายชื่อบริษัท (ถือหุ้น ≥ 10%)
| ชื่อบริษัท | ที่อยู่ | จังหวัด | รหัสไปรษณีย์ | โทรศัพท์ | ประเภทธุรกิจ | ประเภทหลักทรัพย์ | จำนวนหุ้น | จำนวนหุ้นที่ชำระแล้ว |
|---|---|---|---|---|---|---|---|---|
| บริษัท เอ็นเดต้าธอธ จำกัด | 1778 อาคารซัมเมอร์ฮับ ชั้น 6 ถนนสุขุมวิท แขวงพระโขนง เขตคลองเตย | กรุงเทพ | 10110 | 02 024 5560 | ธุรกิจพัฒนาและจัดจำหน่ายซอฟต์แวร์ที่เกี่ยวข้องกับการคุ้มครองข้อมูล ส่วนบุคคล (PDPA) รวมถึงบริการที่เกี่ยวเนื่องกับผลิตภัณฑ์ดังกล่าว | หุ้นสามัญ | 1,500,000 | 1,500,000 |
โครงสร้างรายได้
รายได้จากผลิตภัณฑ์/บริการ
| หมวดรายได้ | คำอธิบาย | ปีนี้ | ปีนี้ (%) | ปีก่อน | ปีก่อน (%) | 2 ปีก่อน | 2 ปีก่อน (%) |
|---|---|---|---|---|---|---|---|
| รายได้จากการดำเนินงานรวม | รายได้จากการดำเนินงานรวม | 1,313,826.24 | 100 | 1,252,303.84 | 100 | 1,072,263.86 | 100 |
| ระบบรักษาความปลอดภัยบนเครือข่าย (Network security) | 1,000,074.45 | 76.12 | 1,007,273.49 | 80.43 | 797,684.98 | 74.39 | |
| ระบบรักษาความปลอดภัยของอุปกรณ์ผู้ใช้งานโดยตรง (Endpoint Security) | 163,460.15 | 12.44 | 117,635.1 | 9.39 | 161,339.88 | 15.05 | |
| ระบบการบริหารจัดการประสิทธิภาพ (Network Performance and Monitoring) | 42,563.65 | 3.24 | 38,377.41 | 3.06 | 24,845.95 | 2.32 | |
| ระบบหรือโปรแกรมอื่น ๆ | 63,898.24 | 4.86 | 43,646.55 | 3.49 | 55,017.77 | 5.13 | |
| รายได้จากการให้บริการ | 32,834.31 | 2.5 | 31,020.08 | 2.48 | 27,082.52 | 2.53 | |
| อื่น ๆ | อื่น ๆ | 10,995.44 | 0.84 | 14,351.21 | 1.15 | 6,292.76 | 0.59 |
รายได้จากการส่งออก
| หมวดรายได้ | คำอธิบาย | ปีนี้ | ปีนี้ (%) | ปีก่อน | ปีก่อน (%) | 2 ปีก่อน | 2 ปีก่อน (%) |
|---|---|---|---|---|---|---|---|
| รายได้รวม | รายได้จากการดำเนินงานรวม | 1,313,826.24 | 100 | 1,252,303.84 | 100 | 1,072,263.86 | 100 |
| รายได้จากในประเทศ | รายได้จากในประเทศ | 1,313,826.24 | 100 | 1,252,303.84 | 100 | 1,072,263.86 | 100 |
| รายได้จากต่างประเทศ | รายได้จากต่างประเทศ | 0 | 0 | 0 | 0 | 0 | 0 |
รายได้อื่น
| รายได้อื่นจากการดำเนินงาน | รายได้อื่นนอกเหนือจากการดำเนินงาน | ส่วนแบ่งกำไร |
|---|---|---|
| 1710 · As of year: 10995.44 · Description: รายได้อื่นรวม · As of yesteryear: 14351.21 · As of year before yesteryear: 6292.75 · 1711 · As of year: 10995.44 · Description: รายได้อื่นจากการดำเนินงาน · As of yesteryear: 14351.21 · As of year before yesteryear: 6292.75 | 1712 · As of year: 0.0 · Description: รายได้อื่นนอกเหนือจากการดำเนินงาน · As of yesteryear: 0.0 · As of year before yesteryear: 0.0 | 1713 · As of year: -568.88 · Description: ส่วนแบ่งกำไร (ขาดทุน) · As of yesteryear: -637.39 · As of year before yesteryear: -2406.42 |
ลักษณะผลิตภัณฑ์หรือบริการ
ประเภทธุรกิจ
3115
กลุ่มธุรกิจ
| กลุ่มธุรกิจ | คำอธิบาย | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| ธุรกิจเป็นตัวแทนจำหน่ายผลิตภัณฑ์โซลูชันด้านการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) | บริษัทเป็นตัวแทนจำหน่ายโซลูชันด้านการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) ให้แก่บริษัทเจ้าของผลิตภัณฑ์ (Vendor) ชั้นนำระดับโลกหลายแห่ง อาทิ Palo Alto Networks, Trend Micro, SolarWinds และ Gigamon โดยพันธมิตรทางธุรกิจเหล่านี้ล้วนเป็นผู้นำระดับสากลที่มีความเชี่ยวชาญเฉพาะด้าน ไม่ว่าจะเป็นระบบไฟร์วอลล์ (Firewall) ซอฟต์แวร์ป้องกันไวรัส (Anti-Virus) ซอฟต์แวร์ป้องกันมัลแวร์ (Anti-Malware) ระบบการยืนยันตัวตน (Authentication) และเทคโนโลยีการเข้ารหัสข้อมูล (Encryption) ปัจจุบัน ผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่ายสามารถจำแนกได้เป็น 14 ประเภท ซึ่งแต่ละประเภทได้รับการคิดค้นและพัฒนาโดยเจ้าของผลิตภัณฑ์ให้มีประสิทธิภาพโดดเด่นและมีเอกลักษณ์เฉพาะตัว บริษัทมีกระบวนการคัดเลือกเฉพาะผลิตภัณฑ์ที่มีชื่อเสียงและได้รับการยอมรับในระดับสากล เพื่อนำเสนอขายสินค้าที่หลากหลายและครอบคลุมทุกความต้องการของลูกค้า ความแข็งแกร่งนี้ไม่เพียงแต่ช่วยสร้างยอดขายในระดับสูงให้กับเจ้าของผลิตภัณฑ์แต่ละราย แต่ยังเป็นปัจจัยสำคัญที่ผลักดันให้รายได้ของบริษัทเติบโตอย่างแข็งแกร่งและต่อเนื่อง โดยรายละเอียดของผลิตภัณฑ์ทั้ง 14 ประเภท มีดังต่อไปนี้ 1. ระบบความปลอดภัยบบแอปพลิเคชัน (Appliction Security) ระบบรักษาความปลอดภัยบนแอปพลิเคชัน (Application Security) คือ กระบวนการรักษาความปลอดภัยของแอปพลิเคชัน (Application) ทั้งก่อน และหลังการโจมตีทางไซเบอร์ (Cyber Attack) โดยการใช้ซอฟต์แวร์ (Software) ฮาร์ดแวร์ (Hardware) และเทคนิคต่างๆ รวมถึง การวิเคราะห์ความต้องการ การออกแบบและพัฒนา การนำไปใช้งาน การตรวจสอบความถูกต้อง และการบำรุงรักษา เพื่อให้การใช้งานแอปพลิเคชัน (Application) มีความปลอดภัยสูงสุด และป้องกันการโจมตีทางไซเบอร์ (Cyber Attack) โดยผลิตภัณฑ์ในระบบรักษาความปลอดภัยบนแอปพลิเคชัน (Application Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
2. ระบบรักษาความปลอดภัยบนคลาวด์ (Cloud Security) ระบบรักษาความปลอดภัยบนคลาวด์ (Cloud Security) คือ การใช้เทคโนโลยี นโยบาย หรือขั้นตอนการรักษาความปลอดภัย รวมไปถึงการควบคุมผู้ใช้งานระบบคลาวด์ (Cloud) เพื่อปกป้องแอปพลิเคชัน (Application) ข้อมูล และโครงสร้างพื้นฐาน ในสภาพแวดล้อมคลาวด์ จากภัยคุกคามทางไซเบอร์ รวมไปถึง การปฏิบัติตามกฏข้อบังคับทางกฏหมาย โดยผลิตภัณฑ์ระบบรักษาความปลอดภัยบนคลาวด์ (Cloud Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
3. ระบบรักษาความปลอดภัยบนอีเมล (Email Security) ระบบรักษาความปลอดภัยบนอีเมล (Email Security) คือ กระบวนการป้องกันการโจมตีทางไซเบอร์ผ่านทางอีเมล รวมไปถึง การป้องกันกล่องจดหมายขาเข้าที่เป็นอันตราย ปกป้องโดเมนจากการปลอมแปลง หยุดการโจมตีแบบฟิชชิง (Phishing) ป้องกันการฉ้อโกง บล็อกการส่งมัลแวร์ (Malware) กรองสแปม (Spam) และใช้การเข้ารหัสเพื่อปกป้องเนื้อหาของอีเมลจากบุคคลที่ไม่ได้รับอนุญาต โดยผลิตภัณฑ์ระบบรักษาความปลอดภัยบนอีเมล (Email Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
4. ระบบรักษาความปลอดภัยบนอุปกรณปลายทาง (Endpoint security) ระบบรักษาความปลอดภัยของอุปกรณ์ผู้ใช้งานโดยตรง (Endpoint security) คือ การปกป้องอุปกรณ์ที่เชื่อมต่อกับเครือข่ายคอมพิวเตอร์ เช่น แล็ปท็อป แท็บเล็ต โทรศัพท์มือถือ อุปกรณ์ที่ใช้อินเทอร์เน็ต และอุปกรณ์ไร้สายอื่นๆ เพื่อป้องกันอุปกรณ์เหล่านี้จากภัยคุกคามทางไซเบอร์ เช่น การขโมยข้อมูล, การเรียกค่าไถ่ข้อมูล รวมไปถึง การขโมยสิทธิของบัญชีผู้ใช้งาน เป็นต้น โดยผลิตภัณฑ์ในระบบรักษาความปลอดภัยของอุปกรณ์ผู้ใช้งานโดยตรง (Endpoint security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
5. ระบบบริหารจัดการตัวตนและการเข้าถึงทรัพยากร (Identity and Access Management: IAM) ระบบบริหารจัดการตัวตนและการเข้าถึงทรัพยากร (Identity and Access Management: IAM) คือ กรอบและกระบวนการในการรักษาความปลอดภัยที่รวมเอาเทคโนโลยี และแนวทางที่หลากหลายมาใช้ โดยมีวัตถุประสงค์เพื่อจำกัดสิทธ์ของบุคคลในการเข้าถึงระบบ และข้อมูลที่สำคัญขององค์กร ได้อย่างเหมาะสมและปลอดภัย เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต โดยผลิตภัณฑ์ระบบบริหารจัดการตัวตนและการเข้าถึงทรัพยากร (Identity and Access Management: IAM) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
6. ระบบการบริหารจัดการประสิทธิภาพ (Network Performance and Monitoring) ระบบการบริหารจัดการประสิทธิภาพ (Network Performance and Monitoring) เป็นโซลูชันในการตรวจสอบประสิทธิภาพเครือข่ายระหว่างสำนักงาน ศูนย์ข้อมูล คลาวด์ (Cloud) และแอปพลิเคชัน (Application) ในแบบเรียลไทม์ ช่วยให้ผู้ดูแลระบบเครือข่ายค้นหา และแก้ไขปัญหาได้อย่างถูกต้อง เช่น ความล่าช้าของระบบเครือข่าย การสูญหายของข้อมูล และความพร้อมใช้งานของลิงก์เครือข่ายต่างๆ ภายในองค์กร, Hybrid Networks และ VPN โดยผลิตภัณฑ์ในระบบการบริหารจัดการประสิทธิภาพ (Network Performance and Monitoring) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
7. ศูนย์รักษาความปลอดภัยระบบเครือข่ายและระบบสารสนเทศ (Security Operations Center: SOC) ศูนย์รักษาความปลอดภัยระบบเครือข่ายและระบบสารสนเทศ (Security Operations Center: SOC) เป็นศูนย์เฝ้าระวังความปลอดภัยทางไซเบอร์ขององค์กร ซึ่งมีหน้าที่รับผิดชอบในการตรวจสอบเครือข่ายแบบเรียลไทม์ (Realtime) และเหตุการณ์ด้านความปลอดภัยที่อาจเกิดขึ้น หากตรวจพบการโจมตีทางไซเบอร์ SOC จะทำการประเมิน ตรวจสอบ และตอบสนองต่อภัยคุกคาม เพื่อลดผลกระทบที่เกิดขึ้นกับองค์กร โดยใช้บุคลากร กระบวนการ และเทคโนโลยีในการดำเนินการ โดยผลิตภัณฑ์ศูนย์รักษาความปลอดภัยระบบเครือข่ายและระบบสารสนเทศ (Security Operations Center: SOC) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
8. ระบบรักษาความปลอดภัยบนเครือข่าย (Network Security) ระบบรักษาความปลอดภัยบนเครือข่าย (Network security) คือ การรักษาความปลอดภัยโครงสร้างพื้นฐาน เครือข่าย จากการเข้าถึงที่ไม่ได้รับอนุญาต ที่เกี่ยวข้องกับผู้ใช้งาน, แอปลิเคชั่น (Application) และอุปกรณ์ โดยใช้นโยบายทางด้านเทคโนโลยีสารสนเทศ (“IT”) รวมไปถึง การใช้ซอฟต์แวร์เครือข่าย และฮาร์ดแวร์ เพื่อปกป้องข้อมูลและทรัพย์สิน รวมไปถึง ทรัพยากรทางด้าน IT ทั้งหมดจากภัยคุกคามต่างๆ โดยผลิตภัณฑ์ในกลุ่มระบบรักษาความปลอดภัยบนเครือข่าย (Network Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
9. ระบบรักษาความปลอดภัยของข้อมูลส่วนบุคคล (PDPA & Data Security) ระบบรักษาความปลอดภัยของข้อมูลส่วนบุคคล (PDPA & Data Security) คือ กระบวนในการปกป้องข้อมูลที่สำคัญทางดิจิทัลขององค์กรให้ปลอดภัยจากการสูญหาย การละเมิดข้อมูล และการเข้าถึงโดยไม่ได้รับอนุญาต โดยนำเครื่องมือทางเทคโนโลยี และแนวทางปฏิบัติต่างๆ มาใช้ในการรักษาความปลอดภัยให้กับข้อมูล อาทิ การเข้ารหัสข้อมูล การปิดบังข้อมูล การลบข้อมูล และ ความยืดหยุ่นของระบบบริหารจัดการข้อมูล โดยผลิตภัณฑ์ระบบรักษาความปลอดภัยของข้อมูลส่วนบุคคล (PDPA & Data Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
10. ระบบความปลอดภัยของปัญญาประดิษฐ์ (AI Security) แนวทางและเทคโนโลยีที่ใช้ในการปกป้องระบบปัญญาประดิษฐ์ (AI) และข้อมูลที่ใช้ฝึกสอนจากการโจมตี เช่น การใส่ข้อมูลเท็จเพื่อทำให้โมเดลเรียนรู้ผิด (Data Poisoning) หรือการขโมยแบบจำลอง (Model Theft) จุดสำคัญของการรักษาความปลอดภัยคือ ทำให้ระบบ AI มีความน่าเชื่อถือ โปร่งใส และป้องกันการถูกใช้งานในทางที่ผิด นอกจากนี้ ยังรวมถึงการออกแบบโมเดลให้สามารถตรวจจับและตอบสนองต่อความผิดปกติได้ เพื่อให้ AI ทำงานได้อย่างปลอดภัยต่อผู้ใช้และองค์กรในระยะยาว โดยผลิตภัณฑ์ระบบความปลอดภัยของปัญญาประดิษฐ์ (AI Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
11. ความปลอดภัยของระบบเทคโนโลยีเชิงปฏิบัติการ (OT Security) การปกป้องระบบเทคโนโลยีเชิงปฏิบัติการ (Operational Technology) ที่ใช้ควบคุมกระบวนการทางกายภาพ เช่น ระบบโรงงานไฟฟ้า โรงงานผลิต หรือระบบโครงสร้างพื้นฐานสำคัญจากการโจมตีทางไซเบอร์ การโจมตีระบบ OT อาจทำให้เครื่องจักรหยุดทำงาน เกิดความเสียหาย หรือกระทบต่อความปลอดภัยของผู้ใช้งาน การรักษาความปลอดภัยจึงมุ่งเน้นที่การแยกเครือข่าย IT และ OT การตรวจสอบกิจกรรมที่ผิดปกติ และการอัปเดตระบบควบคุมให้ทันสมัย เพื่อให้การดำเนินงานมีความต่อเนื่องและปลอดภัย โดยผลิตภัณฑ์ความปลอดภัยของระบบเทคโนโลยีเชิงปฏิบัติการ (OT Security) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
12. การจัดการความเสี่ยงด้านไซเบอร์ (Cyber Risk Exposure Management: CREM) การประเมินและจัดการความเสี่ยงที่องค์กรอาจเผชิญจากภัยคุกคามทางไซเบอร์ โดยเริ่มจาก การระบุทรัพย์สินสำคัญ ช่องโหว่ และความน่าจะเป็นของการโจมตี เพื่อกำหนดระดับความเสี่ยงและแนวทางลดผลกระทบ การจัดการนี้ช่วยให้องค์กรสามารถวางแผนด้านความปลอดภัยได้อย่างมีประสิทธิภาพ และใช้ทรัพยากรอย่างเหมาะสม เป้าหมายคือสร้างความพร้อมในการป้องกันและตอบสนองต่อเหตุการณ์ เพื่อให้ธุรกิจดำเนินต่อได้อย่างมั่นคง โดยผลิตภัณฑ์การจัดการความเสี่ยงด้านไซเบอร์ (Cyber Risk Exposure Management: CREM) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
13. ข่าวกรองภัยคุกคามทางไซเบอร์ (Cyber Threat Intelligence) กระบวนการรวบรวม วิเคราะห์ และตีความข้อมูลเกี่ยวกับภัยคุกคามทางไซเบอร์ เช่น กลุ่มแฮกเกอร์ เครื่องมือที่ใช้ หรือเป้าหมายการโจมตี ข้อมูลเหล่านี้ช่วยให้องค์กรเข้าใจแนวโน้มการโจมตีและเตรียมการป้องกันได้ล่วงหน้า การมีข่าวกรองภัยคุกคามที่ดีช่วยลดโอกาสการโจมตีสำเร็จ และช่วยให้ทีมรักษาความปลอดภัยตอบสนองต่อเหตุการณ์ได้อย่างรวดเร็วและแม่นยำ โดยผลิตภัณฑ์ที่เกี่ยวกับข่าวกรองภัยคุกคามทางไซเบอร์ (Cyber Threat Intelligence) ที่บริษัทเป็นตัวแทนจำหน่ายมีรายละเอียดดังนี้
14. ระบบ/ซอร์ฟแวร์อื่น ๆ (Other) ผลิตภัณฑ์และโซลูชันชั้นนำระดับโลกที่ได้รับการคัดสรรค์มาเพื่อช่วยเสริมสร้างความปลอดภัยทางไซเบอร์ และตอบโจทย์การดำเนินธุรกิจในยุค Digital Transformation
ทั้งนี้ บริษัทได้ร่วมลงทุนกับบริษัท เดต้า ว้าว จำกัด (“Data Wow”) ซึ่งเป็นบริษัทที่มีความเชี่ยวชาญเกี่ยวกับระบบเทคโนโลยีที่มีความซับซ้อนสูง โดยเฉพาะอย่างยิ่งด้านปัญญาประดิษฐ์ (Artificial Intelligence : AI) และระบบฐานข้อมูล (Database) โดยการจัดตั้งบริษัท เอ็นเดต้าธอธ จำกัด (“nDataThoth”) ตามรายละเอียดปรากฎในหัวข้อโครงสร้างการถือหุ้นของกลุ่มบริษัท ซึ่งมีผลิตภัณฑ์เบื้องต้น ดังนี้
นอกจากการจำหน่ายฮาร์ดแวร์ (Hardware) และซอฟต์แวร์ (Software) ในแต่ละโครงการนั้น บริษัทยังเป็นตัวแทนจำหน่ายการต่ออายุสัญญาบริการ (MA-License) ของเจ้าของผลิตภัณฑ์อีกด้วย โดยการต่ออายุบริการที่เกี่ยวข้องกับอุปกรณ์ฮาร์ดแวร์ (Hardware) จากเจ้าของผลิตภัณฑ์ เช่น อุปกรณ์ฮาร์ดแวร์มีปัญหา พัดลมไม่ทำงาน หรือกระแสไฟฟ้าไม่เข้าอุปกรณ์ โดยลูกค้าสามารถแจ้งปัญหาที่เกิดขึ้นเพื่อทำการส่งฮาร์ดแวร์ (Hardware) ไปซ่อม หรือเปลี่ยนอุปกรณ์ฮาร์ดแวร์ (Hardware) ใหม่จากเจ้าของผลิตภัณฑ์ เป็นต้น รวมถึงการต่ออายุบริการที่เกี่ยวข้องกับซอฟต์แวร์ (Software) ที่ทำงานควบคู่กับอุปกรณ์ฮาร์ดแวร์ (Hardware) เพื่อให้สามารถรองรับการจำหน่ายการต่ออายุซอฟต์แวร์ (Software Subscription) เช่น สามารถอัปเดตหรือใช้งานฟังก์ชันพิเศษอื่นๆ ที่เจ้าของผลิตภัณฑ์พัฒนาขึ้นในแต่ละปีได้อย่างต่อเนื่อง รวมถึงการอัพเกรดซอฟต์แวร์ (Software) เพื่อแก้ไขในกรณีที่เกิดบั๊ก (Bugs) ขึ้นกับซอฟต์แวร์ (Software) เวอร์ชันที่ใช้งานอยู่เพื่อให้ซอฟต์แวร์ (Software) สามารถใช้งานได้เต็มประสิทธิภาพอีกครั้ง เป็นต้น โดยปกติในการขายสินค้าครั้งแรกนั้น ลูกค้าจะซื้อสัญญาบริการ (MA-License) พร้อมกับการซื้อสินค้า โดยอาจมีอายุ 1 ปีหรือมากกว่า 1 ปีขึ้นอยู่กับการตกลงเกี่ยวกับซื้อขายในครั้งแรก สำหรับการต่ออายุบริการครั้งที่ 2 ก่อนที่อายุสัญญาจะสิ้นสุดลงนั้น บริษัทจะประสานงานกับเจ้าของผลิตภัณฑ์ และผู้รับเหมารวบรวมระบบและเทคโนโลยี เพื่อดำเนินการต่ออายุสัญญาดังกล่าว ทำให้บริษัทมีรายได้จากการจำหน่ายการต่ออายุสัญญา (MA-License) ต่อเนื่องทุกปี นอกจากนี้ บริษัทได้มีการจำหน่ายการต่ออายุซอฟต์แวร์ (Software Subscription) ของเจ้าของผลิตภัณฑ์ โดยเป็นซอฟต์แวร์ (Software) ที่ลูกค้าซื้อตามความต้องการ เช่น ซอฟต์แวร์ไฟร์วอลล์ (Software Firewall) ของ Palo Alto Networks หรือ ซอฟต์แวร์ป้องกันไวรัสของ Trend Micro เป็นต้น ซึ่งทำงานบนอุปกรณ์ฮาร์ดแวร์ (Hardware) ของเจ้าของผลิตภัณฑ์ โดยการอัปเดตการต่ออายุซอฟต์แวร์ (Software Subscription) นั้น จะทำให้ซอฟต์แวร์ (Software) มีฐานข้อมูลเกี่ยวกับไวรัสชนิดใหม่ รูปแบบภัยคุกคามต่างๆ ที่เกิดขึ้น และมีวิธีที่จะตอบโต้ หรือป้องกันภัยคุกคามที่เกิดขึ้นได้ ในกรณีที่ลูกค้าไม่ได้ต่ออายุซอฟต์แวร์ (Software Subscription) อุปกรณ์จะยังคงสามารถใช้งานได้อยู่ เพียงแต่ในกรณีที่มีไวรัสตัวใหม่ หรือภัยคุกคามใหม่ จะไม่สามารถตรวจจับ หรือป้องกันภัยคุกคามใหม่ที่เกิดขึ้นได้ ดังนั้นโดยส่วนใหญ่ลูกค้าจะทำการต่ออายุซอฟต์แวร์ (Software Subscription) อย่างสม่ำเสมอ เพื่อเป็นการลดความเสี่ยงดังกล่าว ในการจำหน่ายผลิตภัณฑ์ ได้แก่ MA-Vendor หรือการต่ออายุซอฟต์แวร์ (Software Subscription) นั้น ตั้งแต่ปีที่ 2 เป็นต้นไป บริษัทมีระบบในการติดต่อลูกค้าที่ผลิตภัณฑ์ใกล้ครบกำหนด โดยหน่วยงาน Service Renewal Team ที่ติดต่อประสานงาน ติดตามประวัติการซื้อ MA-Vendor หรือการต่ออายุซอฟต์แวร์ (Software Subscription) ของลูกค้าทุกราย ได้มีการติดต่อลูกค้าเกี่ยวกับการซื้อสัญญา MA-Vendor หรือการต่ออายุซอฟต์แวร์ (Software Subscription) ดังกล่าวภายหลังจากที่สัญญาเดิมครบกำหนด ซึ่งจะส่งผลทำให้การดูแลให้ความช่วยเหลือแก้ไขอุปกรณ์ระบบงานของลูกค้าโดยเจ้าของผลิตภัณฑ์เป็นไปอย่างมีประสิทธิภาพ | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ธุรกิจให้บริการที่เกี่ยวข้องกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย | บริษัทมีทีมงานด้านเทคนิคที่มีความรู้ ความเข้าใจ ความเชี่ยวชาญในผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่ายในแต่ละประเภทเป็นอย่างดี โดยจะเสนอการให้บริการที่เกี่ยวข้องตั้งแต่ขั้นตอนของการเสนอขายผลิตภัณฑ์ พร้อมบริการต่างๆ ให้แก่ลูกค้าที่เป็นผู้รับเหมารวบรวมระบบและเทคโนโลยี (System Integrator หรือ SI) สามารถเลือกซื้อบริการต่างๆ ของบริษัทให้ตรงตามความต้องการ ซึ่งสามารถแบ่งประเภทการให้บริการออกได้ 3 ประเภท ดังนี้ 1. การให้บริการติดตั้ง (Installation Service) บริษัทมีการให้บริการติดตั้งสำหรับอุปกรณ์ และ/หรือระบบที่ลูกค้าได้ซื้อการบริการของบริษัท ไว้เพื่อดูแลให้ระบบสามารถทำงานได้ตามที่ผู้รับเหมารวบรวมระบบและเทคโนโลยีออกแบบ และให้เป็นไปตามความต้องการของผู้ใช้งานโดยตรง โดยจะดำเนินการติดตั้งระบบต่างๆ รวมถึงอุปกรณ์ที่เกี่ยวข้องตามขอบเขตงานที่กำหนดไว้ล่วงหน้า ทั้งนี้ งานบริการติดตั้งระบบ รวมถึงอุปกรณ์นั้น จะดำเนินการโดยทีมงานด้านเทคนิคของบริษัทซึ่งประกอบด้วยวิศวกรที่มีความรู้ และความเชี่ยวชาญในแต่ละผลิตภัณฑ์เป็นอย่างดี ผ่านการฝึกอบรม และทดสอบมาตรฐานจนได้รับการรับรองความรู้ความสามารถ (Certificate) จากเจ้าของผลิตภัณฑ์ เพื่อสร้างความมั่นใจให้กับลูกค้าที่เป็นผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) หรือผู้ใช้งานโดยตรง (End User) ว่าจะได้รับบริการที่ดี และมีคุณภาพจากบริษัท และช่วยลดโอกาสที่จะทำให้ผลิตภัณฑ์เสียหาย หรือติดตั้งแล้วใช้งานได้ไม่เต็มประสิทธิภาพจากการขาดความเข้าใจในผลิตภัณฑ์ ภายหลังจากติดตั้งผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่ายดังกล่าวแล้ว หากลูกค้าถูกโจมตีทางไซเบอร์จนเป็นผลให้ข้อมูลของลูกค้าหาย ไม่สามารถเข้าถึงข้อมูล หรือเกิดความเสียหายต่อคอมพิวเตอร์ บริษัทจะไม่มีภาระผูกพันชำระค่าเสียหายของลูกค้า เนื่องจากเอกสารการจำหน่ายสินค้า และ/หรือบริการระหว่างผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) กับบริษัทมิได้มีการระบุเรื่องการรับประกันความรับผิดชอบในกรณีที่เกิดความเสียหายจากการที่ลูกค้าของบริษัท (SI) ไปจำหน่ายสินค้าแก่ผู้ใช้งานโดยตรง (End User) แล้ว และผู้ใช้งานเกิดความเสียหายจากการใช้ผลิตภัณฑ์ดังกล่าว อีกทั้งการที่ข้อมูลของผู้ใช้งานโดยตรง (End User) นั้นเสียหาย อาจเกิดได้จากหลายสาเหตุ เช่น การใช้งานผิดประเภท ความตระหนักรู้หรือความรู้ของบุคลากร (People) ต่อเรื่องการรักษาความปลอดภัยทางไซเบอร์ ขั้นตอนการทำงานหรือระบบ (Process) ของลูกค้าอาจมีช่องทางให้เกิดความเสี่ยงทางไซเบอร์ เป็นต้น นอกจากนี้ สินค้าที่เกี่ยวข้องกับความปลอดภัยทางเทคโนโลยีด้านไซเบอร์ (Cybersecurity) ที่บริษัทเป็นตัวแทนจำหน่ายนั้น เป็นกรรมสิทธิ์ และความรับผิดชอบของเจ้าของผลิตภัณฑ์ (Vendor) ซึ่งบริษัทไม่มีสิทธิในการแก้ไข หรือดัดแปลงผลิตภัณฑ์ และไม่มีความรับผิดชอบในสินค้าที่เกี่ยวข้องกับความปลอดภัยทางเทคโนโลยีด้านไซเบอร์ (Cybersecurity) ดังกล่าว อย่างไรก็ตาม ที่ผ่านมาบริษัทไม่เคยมีคดีความฟ้องร้องในประเด็นดังกล่าวแต่อย่างใด 2. การให้บริการฝึกอบรม (Training Service) บริษัทมีการให้บริการฝึกอบรมให้กับผู้ใช้งานโดยตรง (End User) ตามขอบเขตการให้บริการที่ตกลงกันในครั้งแรกภายหลังการติดตั้ง ซึ่งจะมีการจัดอบรมเป็นหลักสูตรสั้นๆ ระยะเวลา 1 – 2 วัน ซึ่งจะอบรมโดยทีมงานด้านเทคนิคของบริษัทที่มีความเชี่ยวชาญในผลิตภัณฑ์นั้นๆ เพื่อให้ผู้ใช้งานโดยตรง (End User) เข้าใจถึงการใช้งานและควบคุมอุปกรณ์ระบบต่างๆ ได้อย่างถูกต้องและเหมาะสม ทั้งนี้ บริษัทจะทำการอบรมให้กับลูกค้าตามเนื้อหาหลักสูตรที่เจ้าของผลิตภัณฑ์กำหนดขึ้น สำหรับกรณีที่ผลิตภัณฑ์มีความหลากหลายในเรื่องของคุณสมบัติ หรือฟังก์ชั่นการทำงาน เช่น ระบบที่ใช้สำหรับการตรวจสอบความผิดปกติในระบบเครือข่าย หรืออุปกรณ์ หรือระบบที่ใช้สำหรับตรวจจับปริมาณข้อมูลในเครือข่าย ณ แต่ละช่วงเวลา เป็นต้น โดยบริษัทจะจัดการฝึกอบรมตามฟังก์ชั่นการทำงานของระบบที่ลูกค้าซื้อ เพื่อให้เกิดความเข้าใจในการใช้งานที่ถูกต้อง 3. การให้บริการบำรุงรักษาระบบ (Maintenance Service) การให้บริการบำรุงรักษาระบบเทคโนโลยีสารสนเทศ รวมถึงอุปกรณ์ต่างๆ ที่เกี่ยวเนื่องกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจัดจำหน่าย จะประกอบด้วยการบริการ 2 ส่วนคือ a. การบำรุงรักษาเชิงแก้ไข (Corrective Maintenance) จะเป็นลักษณะของการทำสัญญาให้บริการโดยกำหนดอัตราค่าบริการที่แตกต่างกันตามขอบเขตและระยะเวลาการให้บริการ ซึ่สัญญาส่วนใหญ่จะมีอายุสัญญาให้บริการจะมีระยะเวลาประมาณ 1 ปี โดยหลักจะเป็นการให้คำแนะนำเบื้องต้นกับลูกค้า ในกรณีที่ระบบ หรืออุปกรณ์เกิดปัญหา ทั้งนี้ เพื่อให้ระบบ หรืออุปกรณ์สามารถทำงานต่อไปได้อย่างมีประสิทธิภาพ รวมถึงในกรณีที่อุปกรณ์ฮาร์ดแวร์ (Hardware) มีปัญหา โดยบริษัทจะทำหน้าที่ในการประสานงานแจ้งไปยังเจ้าของผลิตภัณฑ์เพื่อทำการส่งฮาร์ดแวร์ (Hardware) ไปซ่อมหรือเปลี่ยนอุปกรณ์ฮาร์ดแวร์ (Hardware) ใหม่จากเจ้าของผลิตภัณฑ์ โดยระหว่างการรอสินค้าที่ส่งไปซ่อมแซมนั้น บริษัทมีบริการให้ยืมสินค้าทดลองใช้ (Demo) แทนในช่วงรอสินค้าซ่อม เพื่อให้ธุรกิจของลูกค้าสามารถดำเนินงานได้อย่างต่อเนื่อง รวมถึงการให้บริการต่างๆ ตามความต้องการของลูกค้า เช่น ในกรณีที่มีการอัพเกรดซอฟต์แวร์ (Software) แต่ลูกค้าไม่มีความเชี่ยวชาญในการดาวน์โหลด (Download) อัพเกรด (Upgrade) และติดตั้งซอฟต์แวร์ (Software) บริษัทจะให้บริการอัปโหลด (Upload) และติดตั้งซอฟต์แวร์ (Software) ดังกล่าว เป็นต้น โดยสามารถติดต่อแจ้งเหตุให้กับบริษัทได้ 2 ช่องทาง คือ โทรศัพท์ที่เบอร์ 02-274-0984 หรืออีเมล support@nforcesecure.com เป็นต้น นอกจากนี้ เพื่อเป็นการอำนวยความสะดวก และเพิ่มความหลากหลายในการให้บริการบำรุงรักษาเชิงแก้ไข บริษัทมีการให้บริการเสริมแก่ลูกค้าเพื่อเลือกใช้งานเพิ่มเติมได้ ดังนี้
หมายเหตุ : /1 ขอบเขตการให้บริการการบำรุงรักษาเชิงแก้ไข ได้แก่ Scope A = ชั่วโมงการให้บริการ | Scope B = การควบคุมหน้าจอแสดงผล ระยะไกล (Remote) | Scope C = ให้บริการผ่านช่องทางโทรศัพท์ | Scope D = ให้บริการผ่านช่องทางอีเมล | Scope E = บริการแก้ไข ณ สถานที่ตั้งของลูกค้า (Onsite) | Scope F = บริการเปลี่ยนหรือให้ยืมสินค้าทดลองชั่วคราว (Hardware Replacement) b. การบำรุงรักษาเชิงป้องกัน (Preventive Maintenance) เป็นลักษณะของการให้บริการตรวจสอบการทำงานของอุปกรณ์ และระบบต่างๆ ตามรอบระยะเวลาการบำรุงรักษาที่กำหนดไว้ โดยปกติจะเป็นรอบระยะเวลาทุกๆ 6 เดือน | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
การวิจัยและพัฒนา
มีนโยบายวิจัยและพัฒนา (Y/N)
ไม่มี
รายการค่าใช้จ่าย R&D
ค่าใช้จ่ายการทำวิจัยและพัฒนา (R&D) ในระยะเวลา 3 ปีที่ผ่านมา (ล้านบาท)
ทรัพย์สินที่ใช้ในการประกอบธุรกิจ
ทรัพย์สินถาวร — รายละเอียด
ณ วันที่ 31 ธันวาคม 2568 บริษัทมีสินทรัพย์ที่ใช้ในการประกอบธุรกิจที่สำคัญ ประกอบด้วย อุปกรณ์สำนักงาน คอมพิเตอร์และอุปกรณ์ เครื่องตกแต่งและอุปกรณ์ และสินทรัพย์สิทธิการใช้ ซึ่งบริษัทได้เช่าอาคารจากบริษัท แอลแทร์ แมนเนจเม้นท์ จำกัด และ บริษัท เอ็นพีเค แอนด์ ซันซ์ จำกัด เพื่อใช้เป็นอาคารสำนักงานของบริษัทฯ และศูนย์ให้บริการด้านเทคนิค (Technical Support Center) ตามอายุสัญญาเช่า 3 ปี โดยมีสรุปสัญญาเช่าที่สำคัญ ดังนี้
สรุปสัญญาเช่าที่สำคัญ
1. สัญญาเช่าอาคารสำนักงาน
บริษัทเช่าอาคารสำนักงาน เลขที่ 9/2 โครงการเดอะซินโครไนซ์ ซอยรัชดาภิเษก 18 ถนนรัชดาภิเษก แขวงห้วยขวาง เขตห้วยขวาง กรุงเทพมหานคร เพื่อใช้เป็นที่ตั้งสำนักงานใหญ่ ซึ่งมีขนาดพื้นที่ทั้งหมด 747.75 ตารางเมตร ระยะเวลาเช่า 3 ปี ตั้งแต่วันที่ 16 มกราคม 2566 - 15 มกราคม 2569
สรุปรายละเอียดของสัญญาเช่า
ผู้เช่า: บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน)
ผู้ให้เช่า: บริษัท แอลแทร์ แมนเนจเม้นท์ จำกัด
ระยะเวลาในการเช่าคงเหลือ: 15 วัน (ณ วันที่ 31 ธันวาคม 2568)
ค่าเช่าปี 2568: 2,880,000 บาท
2. สัญญาเช่าศูนย์ให้บริการด้านเทคนิค (Technical Support Center)
บริษัทเช่าอาคารเลขที่ 274/4 และ 274/5 ซอยรุ่งเรือง แขวงสามเสนนอก เขตห้วยขวาง กรุงเทพมหานคร เพื่อใช้เป็นศูนย์ให้บริการด้านเทคนิค (Technical Support Center) (“Defenza Lab”) ซึ่งมีขนาดพื้นที่ทั้งหมด 752.00 ตารางเมตร ระยะเวลาเช่า 3 ปี ตั้งแต่วันที่ 1 มีนาคม 2568 – 29 กุมภาพันธ์ 2571
สรุปรายละเอียดของสัญญาเช่า
ผู้เช่า: บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน)
ผู้ให้เช่า: บริษัท แอลแทร์ แมนเนจเม้นท์ จำกัด
ระยะเวลาในการเช่าคงเหลือ: 2 ปี 2 เดือน (ณ วันที่ 31 ธันวาคม 2568)
ค่าเช่าปี 2568: 3,305,000 บาท
3. สัญญาเช่าพื้นที่สำนักงาน (A Tower)
บริษัทเช่าพื้นที่สำนักงาน เลขที่ 240/29 ชั้น 22 อาคารอโยธยาทาวเวอร์ ถนนรัชดาภิเษก แขวงห้วยขวาง เขตห้วยขวาง กรุงเทพมหานคร เพื่อใช้เป็นสำนักงานในส่วนงานด้านการปฏิบัติการ (Operation Support) ซึ่งมีขนาดพื้นที่ทั้งหมด 300 ตารางเมตร ระยะเวลาเช่า 3 ปี ตั้งแต่วันที่ 1 ตุลาคม 2566 - วันที่ 30 กันยายน 2569
สรุปรายละเอียดของสัญญาเช่า
ผู้เช่า: บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน)
ผู้ให้เช่า: บริษัท เอ็นพีเค แอนด์ ซันซ์ จำกัด
ระยะเวลาในการเช่าคงเหลือ: 9 เดือน (ณ วันที่ 31 ธันวาคม 2568)
ค่าเช่าปี 2568: 720,000 บาท
4. สัญญาเช่าอุปกรณ์สำนักงาน
บริษัทเช่าอุปกรณ์สำนักงานที่ติดตั้งและมีอยู่ใน เลขที่ 240/29 ชั้น 22 อาคารอโยธยาทาวเวอร์ ถนนรัชดาภิเษก แขวงห้วยขวาง เขตห้วยขวาง กรุงเทพมหานคร เพื่อใช้เป็นสำนักงานในส่วนงานด้านการปฏิบัติการ (Operation Support) ระยะเวลาเช่า 3 ปี ตั้งแต่วันที่ 1 ตุลาคม 2566 – 30 กันยายน 2569
สรุปรายละเอียดของสัญญาเช่า
ผู้เช่า: บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน)
ผู้ให้เช่า: บริษัท เอ็นพีเค แอนด์ ซันซ์ จำกัด
ระยะเวลาในการเช่าคงเหลือ: 9 เดือน (ณ วันที่ 31 ธันวาคม 2568)
ค่าเช่าปี 2568: 360,000 บาท
ทั้งนี้ รายการเช่าในข้อที่ 1. และ 2. ถือเป็นรายการที่เกี่ยวโยงกัน สามารถดูรายละเอียดทั้งหมดได้ที่ หัวข้อรายการระหว่างกัน
ทรัพย์สินถาวร — ราคาประเมิน
| ทรัพย์สิน | ลักษณะกรรมสิทธิ์ | ภาระผูกพัน | มูลค่าประเมิน |
|---|---|---|---|
| ส่วนปรับปรุงอาคารเช่า | - | ไม่มี | 3.2 |
| อุปกรณ์สำนักงาน | บริษัทเป็นเจ้าของกรรมสิทธิ์ | ไม่มี | 0.46 |
| คอมพิวเตอร์และอุปกรณ์ | บริษัทเป็นเจ้าของกรรมสิทธิ์ | ไม่มี | 5.53 |
| เครื่องตกแต่งและอุปกรณ์ | บริษัทเป็นเจ้าของกรรมสิทธิ์ | ไม่มี | 0.34 |
| สินทรัพย์สิทธิการใช้ | อยู่ภายใต้สัญญาเช่า | ไม่มี | 17.74 |
สินทรัพย์ไม่มีตัวตน — รายละเอียด
ณ วันที่ 31 ธันวาคม 2568 บริษัทมีสินทรัพย์ไม่มีตัวตน จำนวน 2 รายการ คือ โปรแกรมคอมพิวเตอร์ และ เครื่องหมายการค้า/เครื่องหมายบริการที่สำคัญ
เครื่องหมายการค้า/เครื่องหมายบริการที่สำคัญ
บริษัทเป็นเจ้าของ และจดทะเบียนเครื่องหมายการค้า/บริการ ต่อกรมทรัพย์สินทางปัญญากระทรวงพาณิชย์ จำนวน 1 รายการ โดยการจดทะเบียนเครื่องหมายการค้าจะมีอายุ 10 ปี นับแต่วันที่จดทะเบียน และสามารถต่ออายุได้คราวละ 10 ปี โดยมีรายละเอียดเครื่องหมายการค้า ดังนี้
เครื่องหมายการค้า | เลขทะเบียน | ประเภทสินค้า/บริการ | ระยะเวลาคุ้มครอง |
| 221107777 |
| 14 ส.ค. 2563 ถึง 13 ส.ค. 2573 |
สินทรัพย์ไม่มีตัวตน — ราคาประเมิน
| ทรัพย์สิน | ประเภท | มูลค่าประเมิน |
|---|---|---|
| โปรแกรมคอมพิวเตอร์ | ซอฟต์แวร์ | 3.73 |
มีนโยบายการลงทุนในบริษัทย่อย (Y/N)
มี
นโยบายการลงทุนในบริษัทย่อย — รายละเอียด
บริษัทมีนโยบายในการลงทุนในบริษัทที่มีวัตถุประสงค์ในการประกอบธุรกิจเช่นเดียวกับธุรกิจหลักของบริษัท หรือกิจการที่มีลักษณะใกล้เคียงกัน รวมถึง กิจการที่สนับสนุนกิจการของบริษัท ซึ่งจะส่งผลให้บริษัทมีผลประกอบการ หรือผลกำไรเพิ่มมากขึ้น หรือลงทุนในธุรกิจที่เอื้อประโยชน์ (Synergy) ให้กับบริษัท โดยสามารถสนับสนุนการดำเนินธุรกิจหลักของบริษัทให้มีความครบวงจรมากยิ่งขึ้น เพื่อเพิ่ม ขีดความสามารถในการแข่งขันของบริษัท อย่างไรก็ดี คณะกรรมการอาจพิจารณาลงทุนในธุรกิจอื่นนอกเหนือจากธุรกิจหลัก หรือธุรกิจอื่นของบริษัท หากคณะกรรมการเห็นว่าธุรกิจดังกล่าวเป็นธุรกิจที่มีศักยภาพ และการลงทุนดังกล่าวเป็นประโยชน์แก่บริษัท และผู้ถือหุ้นโดยรวม โดยการลงทุนจะต้องมีความสอดคล้องเหมาะสมกับสภาวะของธุรกิจ นโยบาย เป้าหมาย ทิศทางการเติบโตของธุรกิจ และแผนกลยุทธ์ ทั้งนี้ บริษัทจะพิจารณาสัดส่วนการลงทุน กำไรที่คาดว่าจะได้รับ ความเสี่ยงที่อาจเกิดขึ้น และสถานะทางการเงินของบริษัท โดยมีขั้นตอนการวิเคราะห์การลงทุนอย่างเหมาะสม ก่อนการตัดสินใจลงทุนในโครงการต่างๆ โดยการตัดสินใจในการลงทุนดังกล่าวนั้น จะต้องได้รับการพิจารณาเห็นชอบจากที่ประชุมคณะกรรมการบริษัท หรือที่ประชุมผู้ถือหุ้น (แล้วแต่กรณี) ตลอดจนการขออนุมัติการลงทุนดังกล่าว จะต้องสอดคล้องเป็นไปตามประกาศคณะกรรมการกำกับตลาดทุนสำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (“ก.ล.ต.”) และตลาดหลักทรัพย์แห่งประเทศไทย
ณ วันที่ 31 ธันวาคม 2568 บริษัทมีสัดส่วนเงินลงทุนในบริษัทร่วมคิดเป็นร้อยละ 0.36 ของสินทรัพย์รวมของบริษัท ได้แก่ การลงทุนในบริษัท เอ็นดาต้าธอธ จำกัด จำนวน 4.19 ล้านบาท คิดเป็นสัดส่วนการถือครองหุ้นร้อยละ 55.00
นโยบายการตลาดและภาวะการแข่งขัน
รูปแบบการรายงาน
3117
นโยบายการตลาด (ภาพรวม)
จากวิสัยทัศน์ของบริษัท ที่มุ่งมั่นจะเป็นหนึ่งในผู้นำการเป็นตัวแทนจำหน่ายผลิตภัณฑ์ด้านการรักษาความปลอดภัยทางเทคโนโลยีด้านไซเบอร์ (Cybersecurity) และผลิตภัณฑ์ในด้านการบริหารจัดการระบบเครือข่าย (Network Management) บริษัทจึงมุ่งเน้นที่จะนำเสนอผลิตภัณฑ์และบริการต่างๆ เพื่อตอบสนองความต้องการของลูกค้า และสร้างกลยุทธ์การแข่งขัน ตลอดจนพัฒนาจุดแข็งของบริษัท เพื่อรักษาชื่อเสียงและความไว้วางใจจากคู่ค้าที่เป็นเจ้าของผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย รวมถึง ผู้รับเหมารวบรวมระบบและเทคโนโลยีที่เป็นลูกค้าโดยตรงและผู้ใช้งานโดยตรงที่เป็นลูกค้าโดยอ้อมของบริษัท โดยกลยุทธ์การแข่งขันหลักของบริษัทประกอบด้วย
1. การเป็นตัวแทนจำหน่ายผลิตภัณฑ์ที่หลากหลาย และเป็นผลิตภัณฑ์ที่มีชื่อเสียงในระดับสากล
บริษัทมุ่งเน้นที่จะเป็นตัวแทนจำหน่ายผลิตภัณฑ์ด้านการรักษาความปลอดภัยทางเทคโนโลยีด้านไซเบอร์ (Cybersecurity) ให้กับเจ้าของผลิตภัณฑ์ที่มีชื่อเสียง เป็นที่รู้จักในระดับสากล เป็นผู้นำตลาดในแต่ละประเภทของผลิตภัณฑ์ รวมถึง มีรางวัลการันตีคุณภาพสินค้าของเจ้าของผลิตภัณฑ์เองด้วย โดยจะเน้นผลิตภัณฑ์ที่มีคุณภาพและสามารถตอบสนองความต้องการของลูกค้าได้หลากหลาย ซึ่งเห็นได้จากการจำแนกประเภทผลิตภัณฑ์ จำนวน 14 ประเภท ตามที่ปรากฎในหัวข้อข้อมูลเกี่ยวกับผลิตภัณฑ์ โดยบริษัทได้รับการแต่งตั้งให้เป็นตัวแทนจำหน่ายผลิตภัณฑ์จากเจ้าของผลิตภัณฑ์ที่เป็นผู้นำในตลาดการรักษาความปลอดภัยทางเทคโนโลยีด้านไซเบอร์หลายราย ได้แก่ Palo Alto Networks, Trend Micro, Solarwind, Gigamon และ BigID เป็นต้น ซึ่งส่วนใหญ่เป็นที่รู้จักในระดับสากล โดยมุ่งเน้นที่จะคัดเลือกผลิตภัณฑ์ที่มีชื่อเสียง และเป็นจุดเด่นของแต่ละเจ้าของผลิตภัณฑ์ เพื่อนำเสนอความหลากหลายทางเทคโนโลยี และเป็นทางเลือกให้กับผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) และสามารถตอบสนองความต้องการผู้ใช้งานทางตรงได้
2. ความสัมพันธ์ที่แข็งแกร่งกับพันธมิตรทางธุรกิจที่มีความมั่นคง มีความเป็นมืออาชีพและความน่าเชื่อถือ ทั้งพันธมิตร
เจ้าของผลิตภัณฑ์ (Vendor) และผู้รับเหมารวบรวมระบบเทคโนโลยี (SI) ชั้นนำในประเทศไทยและต่างประเทศ เพื่อรองรับการเติบโต
อย่างยั่งยืนของบริษัทในอนาคต
บริษัทมีความสัมพันธ์ที่แข็งแกร่งและยาวนานกับพันธมิตรทางธุรกิจซึ่งเป็นเจ้าของผลิตภัณฑ์ชั้นนำในต่างประเทศ โดยพันธมิตรทางธุรกิจดังกล่าวมีความเชี่ยวชาญในการวิจัยและพัฒนาสินค้า มีทีมงานที่แข็งแกร่ง มีขีดความสามารถในการพัฒนานวัตกรรมอย่างต่อเนื่อง และมีเครือข่ายการผลิตในหลายประเทศทั่วโลก เช่น
Palo Alto Networks เป็นหนึ่งในผู้นำด้านระบบรักษาความปลอดภัยบนเครือข่าย (Network Security) ได้รับความเชื่อมั่นจากลูกค้ากว่า 70,000 รายหรือกว่า 150 ประเทศทั่วโลก
Trend Micro เป็นหนึ่งในผู้นำด้านระบบรักษาความปลอดภัยของอุปกรณ์ผู้ใช้งานโดยตรง (End Point Security) มีลูกค้ากว่า 500,000 รายทั่วโลก นอกจากนี้ Trend Micro ยังเป็นผู้นำตลาดด้านการรักษาความปลอดภัยบนคลาวด์ โดยได้รับรางวัล ได้แก่ รางวัล “Google Cloud 2019 Technology Partner of the Year for Security winner” จาก Google ที่แสดงให้เห็นถึงความสามารถของเทคโนโลยีที่รักษาความปลอดภัยบนคลาวด์อีกด้วย
Solarwinds เป็นหนึ่งในผู้นำด้านการบริหารจัดการประสิทธิภาพ (Network Performance and Monitoring) โดยนำเสนอผลิตภัณฑ์ที่สามารถตรวจสอบและช่วยให้บริหารจัดการประสิทธิภาพของสภาพแวดล้อมด้านไอทีได้ดีขึ้นมีลูกค้ากว่า 275,000 ราย หรือกว่า 190 ประเทศทั่วโลก
พันธมิตรทางธุรกิจดังกล่าว ทำให้การขยายธุรกิจของบริษัทสามารถทำได้อย่างรวดเร็วและยั่งยืน ผ่านความร่วมมือกับพันธมิตรเหล่านี้ นอกจากนี้ ในการจัดจำหน่ายผลิตภัณฑ์ในประเทศ บริษัทให้ความสำคัญเป็นอย่างยิ่งกับความสัมพันธ์กับผู้รับเหมารวบรวมระบบเทคโนโลยี (SI) ชั้นนำในประเทศไทย โดยบริษัทจะมีฝ่ายขายที่ทำหน้าที่ติดต่อประสานงานต่างๆ กับลูกค้าตามรายชื่อที่กำหนดไว้อย่างต่อเนื่อง เพื่อสร้างและรักษาความสัมพันธ์ที่ดีในระยะยาว นอกเหนือจากการทำงานร่วมกันแล้วนั้น บริษัทและผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ยังร่วมกันจัดงานสัมมนาเพื่อให้ความรู้เกี่ยวกับสินค้าและผลิตภัณฑ์ใหม่ต่างๆ แนวโน้มของภัยคุกคามทางไซเบอร์ ตลอดจนเทคโนโลยีต่างๆ ที่เกิดขึ้น เพื่อเป็นการให้ความรู้กับผู้ใช้งานโดยตรง และรักษาความสัมพันธ์อันดีระหว่างบริษัทและลูกค้า
อย่างไรก็ตาม ถึงแม้ว่าบริษัทจะเป็นตัวแทนจำหน่ายผลิตภัณฑ์ที่หลากหลาย แต่ผลิตภัณฑ์ที่บริษัทเลือกเป็นตัวแทนจำหน่ายนั้น มีความแตกต่างทางด้านเทคนิค ทำให้ผลิตภัณฑ์แต่ละชนิดไม่เกิดการแข่งขัน หรือการแย่งส่วนแบ่งตลาดระหว่างผลิตภัณฑ์ที่เป็นตัวแทนจำหน่ายเองโดยตรง ทำให้เป็นที่ไว้วางใจของแต่ละเจ้าของผลิตภัณฑ์ มีการติดต่อซื้อขายผลิตภัณฑ์อย่างต่อเนื่อง จึงถือได้ว่าเป็นตัวแทนจำหน่ายหลักของเจ้าของผลิตภัณฑ์หลายราย ดังจะเห็นได้จากรางวัลที่ยืนยันถึงความสามารถในการทำตลาด รวมถึงการขายสินค้าให้กับเจ้าของผลิตภัณฑ์ ได้แก่ Thailand Distributors Perfect Pitch Award 2024 (2567) จาก Palo Alto Network, Highest Overall Bookings in 2024 (2567) จาก Palo Alto Network, รางวัลรองชนะเลิศระดับภูมิภาคเอเชียแปซิฟิก (ทางด้าน Technical Knowledge จากงาน Gigamon Authorized Partners 2023 (2566), Best Solution Delivered Distributor of the Year 2023 (2566) จาก Trend Micro, Distributor of the year 2023 (2566) จาก Palo Alto Network, Thailand Distributors Perfect Pitch The Winner 2023 จาก Palo Alto Network, Proactive Distributor of the Year 2022 (2565) จาก Trend Micro, ASEAN Highest Growth Distributor of the Year 2022 (2565) จาก Gigamon, APAC Distributor Advisory Council 2022 จาก Gigamon เป็นต้น
โดยหนึ่งในกลยุทธ์หลักของบริษัท ได้แก่ การคัดเลือกผลิตภัณฑ์ที่มีชื่อเสียงและเป็นจุดเด่นของแต่ละเจ้าของผลิตภัณฑ์ เพื่อนำเสนอความหลากหลายทางเทคโนโลยีเพื่อเป็นทางเลือกให้กับผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) และสามารถตอบสนองความต้องการผู้ใช้งานทางตรงได้อย่างครบวงจร เพื่อสร้างความได้เปรียบในการแข่งขันอีกด้วย
3. การเป็นผู้นำผู้จัดจำหน่ายประเภทเพิ่มมูลค่า (Value-Added Distributor) ในอุตสาหกรรมที่มีการเติบโตอย่างรวดเร็ว
การเพิ่มมูลค่าในห่วงโซ่อุปทาน (Supply chain) โดยการให้บริการแก่ลูกค้าทั้ง (1) ก่อนการขาย (Pre-Sale) โดยฝ่ายขาย และทีมเทคนิคซึ่งประกอบด้วยวิศวกรผู้เชี่ยวชาญของบริษัท จะร่วมกันวิเคราะห์ความต้องการของผู้ใช้งานโดยตรง (Prove of Concept) กับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย รวมถึงระบบต่างๆ ที่ผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ออกแบบไว้ เพื่อนำเสนอผลิตภัณฑ์ที่ดี มีประสิทธิภาพ ตรงตามความต้องการให้กับผู้ใช้งานโดยตรง (End User) ได้พิจารณารวมถึงให้บริการยืมสินค้าทดลอง เพื่อให้ผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) หรือผู้ใช้งานโดยตรง (End User) สามารถทดสอบคุณภาพ รวมถึงการทำงานของอุปกรณ์ เพื่อเป็นการทดสอบว่าผลิตภัณฑ์ดังกล่าวสามารถเข้ากับระบบของผู้ใช้งานโดยตรง (End User) หรือสามารถทำงานร่วมกันกับระบบหรืออุปกรณ์ต่างๆ ที่ผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ออกแบบไว้ได้อย่างเหมาะสม ก่อนที่จะทำการสั่งซื้อจริงเพื่อให้มั่นใจได้ว่าสินค้าที่สั่งซื้อมานั้น สามารถทำงานได้ตรงตามวัตถุประสงค์การใช้งาน โดยในขั้นตอนการทำการขายล่วงหน้า (Pre-Sale) นี้ บริษัทจะยังไม่คิดค่าใช้จ่ายใดๆ กับลูกค้า โดยถือเป็นการให้บริการก่อนการขาย เพื่อสร้างความประทับใจให้กับลูกค้าในเบื้องต้น ซึ่งถือเป็นจุดแข็งที่สร้างข้อได้เปรียบในการแข่งขันให้กับบริษัทอีกทางหนึ่ง และ (2) การให้บริการหลังการขาย (Post-Sale) โดยบริษัทมีการให้บริการที่เกี่ยวเนื่องกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย ได้แก่ การให้บริการติดตั้งระบบ รวมถึงอุปกรณ์ การฝึกอบรม การให้บริการบำรุงรักษารวมถึงการให้คำแนะนำเพื่อแก้ไขปัญหาเบื้องต้น และให้คำปรึกษาเกี่ยวกับการใช้งานระบบ และ/หรืออุปกรณ์เพื่อให้อุปกรณ์สามารถกลับมาทำงานได้อย่างเดิม
ทั้งนี้ การที่บริษัทให้ความสำคัญกับการสร้างมูลค่าเพิ่มให้กับสินค้าที่บริษัททำการจำหน่ายรวมถึงมุ่งเน้นการเป็นผู้นำในการหาสินค้านวัตกรรมของระบบความมั่นคงปลอดภัยด้านไซเบอร์เพื่อตอบโจทย์ความต้องการของลูกค้านั้น สามารถสร้างการเติบโตของรายได้ของบริษัทได้อย่างยั่งยืน
4. การมีทีมงานและบุคคลากรที่มีคุณภาพ
บริษัทเชื่อว่าบุคลากรที่มีความสามารถเป็นหัวใจสำคัญของการดำเนินธุรกิจ และเป็นรากฐานของความสำเร็จในการดำเนินการตามกลยุทธ์ระยะยาวของบริษัท โดยเฉพาะอย่างยิ่งผู้บริหารระดับสูงของบริษัทซึ่งนำโดยคุณนักรบ เนียมนามธรรม ประธานเจ้าหน้าที่บริหาร และนางสาวสุกัญญา ล้วนจำเริญ รองประธานเจ้าหน้าที่บริหาร ทั้งสองท่านมีประสบการณ์ในธุรกิจที่เกี่ยวข้องกับเทคโนโลยี โดยเฉพาะอย่างยิ่งในกลุ่มอุตสาหกรรมระบบความมั่นคงปลอดภัยด้านไซเบอร์มาอย่างยาวนานในบริษัทชั้นนำต่างๆ ของประเทศไทย รวมทั้งผู้บริหารในระดับประธานเจ้าหน้าที่ และผู้อำนวยการสายงานต่างๆ ที่มีประสบการณ์ และความเชี่ยวชาญในตำแหน่งงานบริหารมาอย่างยาวนานซึ่งกลุ่มผู้บริหารได้นำแนวคิด และองค์ความรู้จากบริษัทชั้นนำต่างๆ มาปรับใช้ในการกำหนดวิสัยทัศน์ ค่านิยมของบริษัท และกระบวนการการปฏิบัติงาน เพื่อที่จะนำความเป็นมืออาชีพมาปรับใช้กับความเป็นบริษัทคนไทย และสร้างทีมงานที่มีความรู้ความสามารถเพื่อนำเข้าผลิตภัณฑ์อันเป็นนวัตกรรมในการตอบสนองความต้องการของกลุ่มลูกค้าเป้าหมาย และเพิ่มขีดศักยภาพในการเติบโตธุรกิจของบริษัท นอกจากนี้ บริษัทยังมีนโยบายในการฝึกอบรม และพัฒนาบุคลากรให้มีความรู้ความเข้าใจเกี่ยวกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย โดยแบ่งสายการทำงานของพนักงานแยกตามผลิตภัณฑ์เพื่อให้เกิดความเชี่ยวชาญในเชิงลึก ฝึกอบรมร่วมกับเจ้าของผลิตภัณฑ์ ตลอดจนสนับสนุนให้มีการเข้าอบรมและทดสอบความรู้เพื่อให้ได้รับการรับรอง (Certificate) จากเจ้าของผลิตภัณฑ์แต่ละราย เพื่อเป็นการยืนยันความรู้ความสามารถของบุคลากรก่อให้เกิดความมั่นใจกับลูกค้า โดยปัจจุบันบริษัทมีพนักงานทีมเทคนิคทั้งหมด 39 คน และพนักงานที่ได้รับการรับรอง (Certificate) จากเจ้าของผลิตภัณฑ์แต่ละรายรวมทั้งสิ้น 39 ราย ซึ่งจะช่วยยกระดับการให้บริการ และการสร้างมูลค่าเพิ่มของสินค้าที่บริษัทจำหน่าย
ภาวะอุตสาหกรรมและการแข่งขัน (ภาพรวม)
ลักษณะลูกค้าและกลุ่มเป้าหมาย
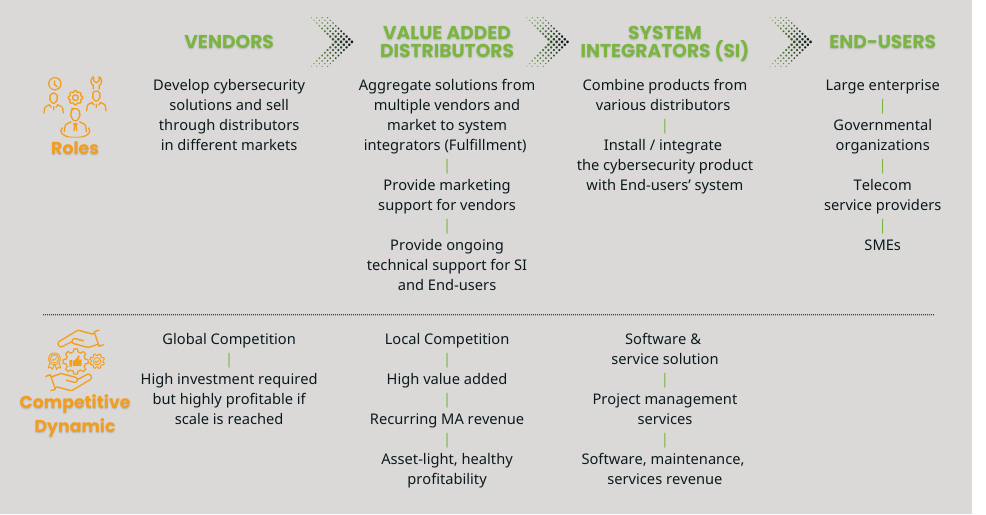
จากแผนภาพที่แสดงการจำหน่ายผลิตภัณฑ์ในระบบเทคโนโลยีสารสนเทศนั้น ลูกค้าหลักของบริษัท ได้แก่ ผู้รับเหมารวบรวมระบบและเทคโนโลยี (System Integrator หรือ SI) ที่จะทำหน้าที่รวบรวมความต้องการด้านเทคโนโลยีสารสนเทศต่างๆ ของผู้ใช้งานโดยตรง และออกแบบระบบต่างๆ โดยนำเสนอเป็นโซลูชันด้านเทคโนโลยีสารสนเทศให้สามารถตอบสนองความต้องการของผู้ใช้งานโดยตรงในระดับองค์กร ซึ่งประกอบด้วยหน่วยงานภาครัฐและภาคเอกชน
ทั้งนี้ รายได้จากการจำหน่ายผลิตภัณฑ์และบริการของบริษัทจะขึ้นอยู่กับความต้องการด้านเทคโนโลยีสารสนเทศขององค์กรต่างๆ ว่าต้องการเพิ่มประสิทธิภาพการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) หรือการบริหารจัดการระบบเพื่อส่งเสริมความปลอดภัยของข้อมูลและเครือข่ายต่างๆ ที่ใช้ภายในองค์กรมากน้อยเพียงใด และยังขึ้นอยู่กับโอกาสที่ผู้รับเหมารวบรวมระบบและเทคโนโลยีแต่ละรายที่เป็นลูกค้าของบริษัท จะประสบความสำเร็จในการประมูลหรือการได้รับคัดเลือกให้เข้าทำงานในโครงการต่างๆ ของผู้ใช้งานโดยตรง (End User) ในการนี้เมื่อบริษัทได้รับการติดต่อจากผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) เกี่ยวกับความต้องการต่างๆ ของผู้ใช้งานโดยตรง (End User) บริษัทจะแนะนำ หรือออกแบบและนำเสนอผลิตภัณฑ์และบริการต่างๆ ที่บริษัทเป็นตัวแทนจำหน่ายให้กับผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) เพื่อนำไปประกอบเป็นโซลูชันทางเทคโนโลยีเสนอให้แก่ผู้ใช้งานโดยตรง (End User) โดยผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ที่เป็นลูกค้าของบริษัทนั้น ส่วนใหญ่เป็นบริษัทที่มีชื่อเสียง และมีศักยภาพทางธุรกิจทำให้มักจะเป็นผู้ที่ได้รับคัดเลือกให้ทำโครงการต่างๆ ขององค์กร ได้แก่ บริษัท เอ็นทีที โซลูชั่นส์ (ประเทศไทย) จำกัด บริษัท เมโทรซิสเต็มส์คอร์ปอเรชั่น จำกัด (มหาชน) และ บริษัท ยิบอินซอย จำกัด เป็นต้น
ช่องทางการจำหน่าย
บริษัทมีช่องทางการขาย หรือการได้มาซึ่งงานผ่านการขายผลิตภัณฑ์และบริการจากทีมงานฝ่ายขายของบริษัท โดยฝ่ายขายจะทำหน้าที่ติดต่อประสานงานกับผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) แต่ละราย ทั้งนี้ รายได้จากการจำหน่ายสินค้าและบริการของบริษัทจะขึ้นอยู่กับโอกาสที่ผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ที่เป็นคู่ค้ากันนั้น จะชนะประมูลหรือได้รับเลือกให้ทำโครงการต่างๆ จากผู้ใช้งานโดยตรง (End User) โดยในขั้นตอนของการแข่งขันเพื่อให้ได้งาน บริษัทในฐานะที่เป็นตัวแทนจำหน่ายผลิตภัณฑ์จะประสานงานกับผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ทำการลงทะเบียนโครงการ (Register Project) ผ่านระบบออนไลน์หรือช่องทางเฉพาะของเจ้าของผลิตภัณฑ์แต่ละราย และเพื่อป้องกันมิให้เกิดความขัดแย้งและการแข่งขันที่อาจไม่โปร่งใสขึ้นระหว่างตัวแทนจำหน่าย (Distributor) เจ้าของผลิตภัณฑ์จึงมีกลไกในการกำหนดนโยบายในการสั่งซื้อสินค้าผ่านการลงทะเบียนโครงการ (Register Project) โดยกำหนดให้ตัวแทนจำหน่ายผลิตภัณฑ์ (Distributor) หรือในบางกรณีอาจจะเป็นผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) ทำหน้าที่ลงทะเบียนโครงการเพื่อให้ข้อมูลรายละเอียดเบื้องต้นของโครงการ ได้แก่ ชื่อตัวแทนจำหน่าย ชื่อผู้รับเหมารวบรวมระบบและเทคโนโลยี ชื่อโครงการหรือลูกค้าที่เป็นผู้ใช้งานโดยตรง ระบบงานสารสนเทศที่เกี่ยวข้อง รวมถึงข้อมูลอื่นๆ เป็นต้น โดยการพิจารณาของเจ้าของผลิตภัณฑ์ส่วนหนึ่งนั้นจะเป็นในลักษณะของการลงทะเบียนโครงการก่อนได้รับสิทธิ์ในการพิจารณาก่อน (First come First Serve) ประกอบด้วยความสมบูรณ์ของข้อมูลเบื้องต้นที่ชี้แจงให้กับเจ้าของผลิตภัณฑ์ทราบ ซึ่งวิธีดังกล่าวนี้เป็นการช่วยป้องกันความซ้ำซ้อนหรือโอกาสการแข่งขันด้านราคา นอกจากนี้การลงทะเบียนโครงการยังกำหนดให้ผู้รับเหมารวบรวมระบบและเทคโนโลยี (SI) จะต้องซื้อสินค้าหรือบริการของเจ้าของผลิตภัณฑ์ผ่านตัวแทนที่ได้ทำการลงทะเบียนไว้เท่านั้นเพื่อไม่ให้เกิดความขัดแย้งในการทำงาน
นโยบายการกำหนดราคา
บริษัทมีการกำหนดราคาขายสินค้าจากต้นทุนสินค้าบวกอัตรากำไรส่วนเพิ่ม (Cost Plus Margin) โดยต้นทุนสินค้าประกอบด้วย ต้นทุนอุปกรณ์หรือระบบ ค่าขนส่ง ค่าระวางสินค้า รวมถึง ประมาณการค่าความผันผวนจากอัตราแลกเปลี่ยนเงินตราต่างประเทศ เป็นต้น สำหรับการกำหนดราคาค่าบริการ บริษัทจะพิจารณาจากขอบเขตของการให้บริการ ระยะเวลา จำนวนครั้งของการให้บริการ และลักษณะความซับซ้อนของระบบหรืออุปกรณ์ ประมาณการเป็นต้นทุนบริการที่อาจเกิดขึ้นบวกด้วยอัตรากำไรส่วนเพิ่มที่กำหนดไว้ (Cost Plus Margin) ทั้งนี้ การกำหนดราคาซื้อขายหรือบริการแต่ละครั้ง ในแต่ละโครงการ บริษัทจะพิจารณาอัตรากำไรส่วนเพิ่มในอัตราที่เหมาะสมซึ่งอาจแตกต่างกันขึ้นอยู่กับความเหมาะสมของลักษณะผลิตภัณฑ์ แต่ละประเภท มูลค่าการสั่งซื้อ กลุ่มลูกค้าที่เป็นผู้ใช้งานโดยตรงในแต่ละราย อย่างไรก็ตามในการกำหนดราคาซื้อขายแต่ละครั้ง บริษัทจะต้องพิจารณารักษาอัตรากำไรขั้นต้นให้สามารถรองรับค่าใช้จ่ายในการขายและบริหารได้ เพื่อไม่ให้บริษัทขาดทุนจากการดำเนินงานดังกล่าว
การจัดหาผลิตภัณฑ์และบริการ
รูปแบบการรายงาน
3117
การจัดหา (ภาพรวม)
ผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่ายประกอบด้วยฮาร์ดแวร์และซอฟต์แวร์ สามารถแบ่งออกได้เป็น 14 ประเภท ตามรายละเอียดที่ปรากฎในหัวข้อข้อมูลเกี่ยวกับผลิตภัณฑ์ โดยมีผลิตภัณฑ์หลักที่เป็นตัวแทนจำหน่าย ได้แก่ Palo Alto Networks, Trendmicro, Solarwind และ Gigamon เป็นต้น
โดยในระหว่างปี 2566 – 2568 บริษัทมียอดซื้อผลิตภัณฑ์จาก Palo Alto Networks ซึ่งเป็นหนึ่งในผลิตภัณฑ์หลักที่บริษัทเป็นตัวแทนจำหน่ายในสัดส่วนร้อยละ 68.06 ร้อยละ 76.40 และร้อยละ 70.36 ของมูลค่าการสั่งซื้อสินค้ารวมของบริษัทในแต่ละปีตามลำดับ เนื่องจากผลิตภัณฑ์ที่ Palo Alto Networks จำหน่ายนั้น ส่วนใหญ่เป็นผลิตภัณฑ์ที่เกี่ยวข้องกับรักษาความปลอดภัยบนเครือข่าย (Network Security) ซึ่งองค์กรส่วนใหญ่ให้ความสำคัญกับเรื่องดังกล่าวมากขึ้น เนื่องจากข้อมูลต่างๆ ขององค์กรเป็นทรัพยากรที่มีค่า อีกทั้งเพื่อให้เป็นไปตามข้อกำหนดของกฎหมาย องค์กรต่างๆ ทั้งภาครัฐและเอกชนจึงต้องให้ความสำคัญกับการรักษาความปลอดภัยของข้อมูล ให้ปลอดภัยจากภัยคุกคามทางไซเบอร์ ทั้งนี้ ยอดรวมการสั่งซื้อผลิตภัณฑ์จากเจ้าของผลิตภัณฑ์ 10 รายแรก ในระหว่างปี 2566 – 25678 คิดเป็นสัดส่วนร้อยละ 98.09 ร้อยละ 98.61 และร้อยละ 99.09 ของมูลค่าการสั่งซื้อสินค้ารวมของบริษัทในแต่ละปี ตามลำดับ
บริษัทมีความสัมพันธ์อันดีกับเจ้าของผลิตภัณฑ์แต่ละรายที่บริษัทเป็นตัวแทนจำหน่ายสินค้า โดยเป็นตัวแทนจำหน่ายที่โดดเด่นของเจ้าของสินค้าบางผลิตภัณฑ์ ซึ่งได้รับรางวัลยืนยันความสามารถในการทำตลาด และการขายสินค้าจากเจ้าของผลิตภัณฑ์ต่างๆ ซึ่งบริษัทเป็นตัวแทนจำหน่าย ตามรายละเอียดที่ปรากฏอยู่ในหัวข้อภาพรวมกลยุทธ์การแข่งขัน
โดยปกติบริษัทไม่มีนโยบายในการสั่งซื้อสินค้าจากผู้จำหน่ายรายอื่นที่ไม่ใช่เจ้าของผลิตภัณฑ์ แต่มีบางกรณีที่บริษัทจำเป็นต้องสั่งสินค้าจากตัวแทนจำหน่ายรายอื่นบางรายการ เพื่อให้โครงการที่บริษัทได้รับหน้าที่ให้ทำการจัดหาสินค้าตามความต้องการของลูกค้าผู้รับเหมารวบรวมระบบและเทคโนโลยี เพื่อให้ระบบที่ออกแบบสามารถทำงานได้อย่างเต็มประสิทธิภาพ โดยส่วนมากจะเป็นสินค้าที่เจ้าของผลิตภัณฑ์กำหนดให้ซื้อสินค้าจากตัวแทนจำหน่ายของตนเอง ทำให้การสั่งซื้อตรงกับเจ้าของผลิตภัณฑ์นั้นไม่สามารถกระทำได้ หรือเป็นกรณีที่เป็นสินค้า หรือชิ้นส่วนอุปกรณ์เสริมเพื่อให้อุปกรณ์ หรือซอฟต์แวร์ที่ซื้อมานั้น สามารถทำงานกับเครือข่ายของผู้ใช้งานโดยตรง (End User) ได้ดีขึ้น โดยบริษัทมีการสั่งซื้อสินค้าจากผู้จัดจำหน่ายรายอื่นในระหว่างปี 2566 – 2568 ร้อยละ 0.05 ร้อยละ 0.01 และร้อยละ 0.81 ของมูลค่าการสั่งซื้อสินค้ารวมของบริษัทในแต่ละปี ตามลำดับ
การจัดส่งสินค้าให้กับลูกค้า
บริษัทไม่มีนโยบายในการสั่งซื้อสินค้าล่วงหน้าเพื่อเก็บสต๊อก หรือรอการจำหน่าย โดยจะสั่งซื้อสินค้าจากเจ้าของผลิตภัณฑ์เมื่อได้รับคำสั่งซื้อสินค้าจากลูกค้าแล้วเท่านั้น ทั้งนี้ เว้นแต่อะไหล่ หรืออุปกรณ์ทดสอบบางรายการที่มีความจำเป็นในการสำรองไว้เพื่อใช้ในการบำรุงรักษา หรือการเปลี่ยนแทนชั่วคราว ซึ่งเป็นหนึ่งในขอบเขตการให้บริการของบริษัท ได้แก่ อุปกรณ์จ่ายไฟ แผ่นวงจรไฟฟ้า รวมถึงอุปกรณ์ทดสอบ เป็นต้น
โดยปกติเมื่อได้รับสั่งซื้อจากลูกค้า ฝ่ายจัดซื้อจะทำการสอบทานข้อมูลรายละเอียดเอกสารการสั่งซื้อของลูกค้ากับฝ่ายขาย และผู้บริหารโครงการ (Project Management) และเมื่อรายละเอียดของการสั่งซื้อถูกต้องก็จะจัดทำเอกสารใบสั่งซื้อสินค้าส่งไปให้กับเจ้าของผลิตภัณฑ์เพื่อทำการสั่งซื้อสินค้า โดยปกติระยะเวลาในการสั่งซื้อสินค้าจากเจ้าของผลิตภัณฑ์จนสินค้าส่งถึงบริษัทอยู่ประมาณ 30 วัน และเมื่อสินค้ามาถึงบริษัท ฝ่ายคลังสินค้าจะทำหน้าที่ตรวจรับสินค้าเบื้องต้น โดยตรวจสอบนับจำนวนสินค้าว่าได้รับตรงตามที่สั่งซื้อหรือไม่ สภาพภายนอกโดยรวมอยู่ในสภาพที่ดี และจะทำการรับสินค้าเข้าคลังสินค้าโดยจะทำการเก็บสินค้าแยกเป็นแต่ละโครงการ โดยจะมีรหัสโครงการพร้อมชื่อลูกค้ากำกับอยู่เพื่อให้เกิดความชัดเจนในเวลาที่ต้องนำส่งสินค้าต่อไป จากนั้นเจ้าหน้าที่คลังสินค้าจะทำการแจ้งให้กับผู้บริหารโครงการและฝ่ายเทคนิคที่ดูแลโครงการนั้นๆ ทำการทดสอบคุณภาพสินค้าว่าสามารถเปิดใช้งานได้ตามปกติ และหากไม่พบข้อผิดพลาด ฝ่ายเทคนิคจะประสานงานกับแผนกบัญชีเพื่อทำการประสานงานกับลูกค้าเพื่อทำการส่งมอบสินค้า หรือนำไปติดตั้งให้ ณ สถานที่ที่ลูกค้ากำหนดตามขอบเขตของสัญญาการให้บริการ ในกรณีที่พบข้อผิดพลาด บริษัทจะทำการแจ้งไปยังเจ้าของผลิตภัณฑ์เพื่อให้เจ้าของผลิตภัณฑ์ทำการส่งสินค้าใหม่มาเปลี่ยนแทน
โครงการที่อยู่ระหว่างการดำเนินการ
มีโครงการระหว่างดำเนินการ (Y/N)
ไม่มี
หุ้นกู้และตั๋วแลกเงิน
มีหุ้นกู้ (Y/N)
ไม่มี
หลักทรัพย์แปลงสภาพ
บทนำ
ที่ประชุมวิสามัญผู้ถือหุ้นครั้งที่ 3/2563 เมื่อวันที่ 9 กันยายน 2563 ได้มีมติอนุมัติการออกและเสนอขายใบสำคัญแสดงสิทธิที่จะซื้อหุ้นสามัญของบริษัท (ESOP Warrant) ให้แก่ผู้บริหาร และพนักงานของบริษัท จำนวนทั้งสิ้น 3,200,000 หน่วย (ใบสำคัญแสดงสิทธิ 1 หน่วย มีสิทธิซื้อหุ้นสามัญของบริษัท ได้ 1 หุ้น) และจัดสรรหุ้นสามัญเพิ่มทุนของบริษัทฯ จำนวน 3,200,000 หุ้น มูลค่าที่ตราไว้หุ้นละ 0.50 บาท เพื่อรองรับการใช้สิทธิตามใบสำคัญแสดงสิทธิ โดยคิดเป็นร้อยละ 3.02 ของจำนวนหุ้นทั้งหมดของบริษัทภายหลังการใช้สิทธิตามใบสำคัญแสดงสิทธิ โดยวัตถุประสงค์ในการออกและเสนอขายใบสำคัญแสดงสิทธิที่จะซื้อหุ้นสามัญ มีดังนี้
เพื่อเป็นการสร้างแรงจูงใจ และเสริมสร้างขวัญกำลังใจให้แก่ผู้บริหาร และพนักงานของบริษัท ที่มีส่วนร่วมในความสำเร็จของบริษัทในช่วงเวลาที่ผ่านมา
เพื่อสร้างความรู้สึกมีส่วนร่วมในความเป็นเจ้าของ ให้แก่ผู้บริหาร และพนักงานของบริษัท
เพื่อเป็นการตอบแทนให้แก่ผู้บริหาร และพนักงานที่มีความตั้งใจ ทุ่มเท และความเสียสละในการทำงานให้แก่บริษัท
เพื่อเป็นสิ่งจูงใจบุคลากรที่มีความสามารถ และมีประสิทธิภาพในการทำงาน ร่วมทำงานให้แก่บริษัทในระยะยาว
เมื่อมีการใช้สิทธิตามใบสำคัญแสดงสิทธิ บริษัทจะนำเงินที่ได้รับจากการใช้สิทธิซื้อหุ้นสามัญของใบสำคัญแสดงสิทธิไปใช้เป็นเงินทุนหมุนเวียนของบริษัท
ทั้งนี้ ให้คณะกรรมการบริษัท และ/หรือประธานเจ้าหน้าที่บริหาร และ/หรือบุคคลที่คณะกรรมการบริษัท และ/หรือประธานเจ้าหน้าที่บริหารมอบหมาย เป็นผู้มีอำนาจในการพิจารณากำหนดรายละเอียดอื่นๆ ที่เกี่ยวข้องกับการจัดสรรใบสำคัญแสดงสิทธิดังกล่าว เช่น การจัดสรรใบสำคัญแสดงสิทธิในแต่ละคราวเป็นครั้งเดียว หรือเป็นคราวๆ ระยะเวลาการเสนอขาย การชำระราคาใบสำคัญแสดงสิทธิ วิธีการเสนอขาย เงื่อนไข และรายละเอียดอื่นๆ ที่เกี่ยวข้องกับการจัดสรรใบสำคัญแสดงสิทธิ ตามที่เห็นเหมาะสม ภายใต้หลักเกณฑ์ เงื่อนไข และวิธีการที่ที่ประชุมผู้ถือหุ้นกำหนด และไม่ขัดหรือแย้งกับกฎหมาย และหลักเกณฑ์ และระเบียบข้อบังคับของคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ และตลาดหลักทรัพย์แห่งประเทศไทย
โดย ณ วันครบกำหนดการใช้สิทธิ ครั้งที่ 6 (ปีที่ 5) วันที่ 30 มกราคม 2569 ยังไม่มีผู้ใช้สิทธิตามใบสำคัญแสดงสิทธิดังกล่าว จึงทำให้จำนวนใบสำคัญแสดงสิทธิที่ยังไม่ได้ใช้สิทธิมีจำนวนคงเหลือทั้งสิ้น 3,200,000 หน่วย
มีหลักทรัพย์แปลงสภาพ (Y/N)
มี
หลักทรัพย์แปลงสภาพ
| ชื่อหลักทรัพย์ | วันที่ออก | วันใช้สิทธิ | วันครบกำหนด | ราคาใช้สิทธิ | อัตราส่วนการใช้สิทธิ | จำนวนหุ้นรองรับ | จำนวนหุ้นที่แปลงได้ | จำนวนหุ้นที่ยังไม่แปลง | จำนวนหุ้นคงเหลือที่แปลงได้ | ระยะเวลาแจ้งใช้สิทธิ |
|---|---|---|---|---|---|---|---|---|---|---|
| ใบสำคัญแสดงสิทธิที่จะซื้อหุ้นสามัญของบริษัท บริษัท เอ็นฟอร์ซ ซีเคียว จำกัด (มหาชน) | 2021-06-23 | ครั้งที่ 1: 30 กรกฎาคม 2566 ครั้งที่ 2: 30 มกราคม 2567 ครั้งที่ 3: 30 กรกฎาคม 2567 ครั้งที่ 4: 30 มกราคม 2568 ครั้งที่ 5: 30 กรกฎาคม 2568 ครั้งที่ 6: 30 มกราคม 2569 ครั้งที่ 7: 30 กรกฎาคม 2569 | 2026-07-30 | 16 | 1.000:1.000 | 3,200,000 | 3,200,000 | 3,200,000 | 3,200,000 | ต้องแจ้งความจำนงในการใช้สิทธิล่วงหน้าเป็นระยะเวลาไม่น้อยกว่า 5 วันทำการก่อนวันกำหนดการใช้สิทธิในแต่ละครั้ง ยกเว้นการแสดงความจำนงการใช้สิทธิในครั้งสุดท้าย ให้แสดงความจำนงในการใช้สิทธิในระหว่าง 15 วันทำการก่อนวันกำหนดการใช้สิทธิครั้งสุดท้าย |