

การบริหารความเสี่ยง · 2025
หัวข้อในหมวดนี้3 หัวข้อ
นโยบายและแผนการบริหารความเสี่ยง
รายละเอียดนโยบายและแผน
บริษัทตระหนักถึงความสำคัญในเรื่องการบริหารความเสี่ยงองค์กร (Enterprise Risk Management) ในระบบการบริหารงาน และการปฏิบัติงานโดยมุ่งหมายให้การบริหารความเสี่ยง เป็นวัฒนธรรมองค์กร โดยให้พนักงานทุกคนจะต้องนำไปประยุกต์ใช้อย่างเหมาะสม และตระหนักถึงความสำคัญของการบริหารความเสี่ยงอย่างยั่งยืน ซึ่งนอกจากจะช่วยให้บริษัทสามารถดำเนินธุรกิจให้บรรลุวัตถุประสงค์หลัก และเป้าหมายที่ตั้งไว้ รวมถึง มีการกำกับดูแลกิจการที่ดีแล้ว ยังเป็นการสร้างมูลค่าเพิ่มให้บริษัทอย่างเป็นรูปธรรม ดังนั้น เพื่อให้หน่วยงานต่างๆ ในบริษัทมีแนวทางในการบริหารความเสี่ยงเป็นไปในทิศทางเดียวกัน คณะกรรมการบริหารความเสี่ยงจึงจัดทำนโยบายการบริหารความเสี่ยงของบริษัทขึ้นเพื่อใช้เป็นแนวทาง และกรอบในการดำเนินการบริหารความเสี่ยงในการปฏิบัติงานสำหรับพนักงานทุกคน อันจะก่อให้เกิดการบรรลุวัตถุประสงค์การบริหารความเสี่ยงทั่วทั้งองค์กร และเกิดประโยชน์สูงสุดแก่บริษัทต่อไป โดยสรุปภาพรวมนโยบายการบริหารความเสี่ยงของบริษัทฯ มีรายละเอียด ดังนี้
โครงสร้างการบริหารความเสี่ยงของบริษัท
ระดับองค์กร ได้แก่
คณะกรรมการบริหารความเสี่ยง ภายใต้นโยบาย และการกำกับดูแลของคณะกรรมการบริษัท มีประธานคณะกรรมการบริหารความเสี่ยงเป็นประธาน มีหน้าที่ และความรับผิดชอบเป็นไปตามแนวทางปฏิบัติของบริษัท รวมทั้งมีการสอบทานระบบควบคุมภายในโดยคณะกรรมการตรวจสอบ
ระดับฝ่าย ได้แก่
ผู้จัดการฝ่าย และพนักงานภายในบริษัททุกคน (เรียกว่า คณะทำงานบริหารความเสี่ยง) ภายใต้การกำกับดูแลของคณะกรรมการบริหารความเสี่ยง
บทบาท หน้าที่และความรับผิดชอบในการบริหารความเสี่ยง
การบริหารความเสี่ยง ถือเป็นหน้าที่ของบุคลากรบริษัททุกระดับ ทุกคน รวมทั้ง ผู้ทำหน้าที่ที่ปรึกษา ผู้กระทำการแทน หรือผู้ได้รับมอบหมายให้กระทำหน้าที่ในนามบริษัท โดยมีบทบาทหน้าที่ความรับผิดชอบ ดังนี้
คณะกรรมการบริหารความเสี่ยง
จัดทำนโยบายบริหารความเสี่ยงในเรื่องของการบริหารความเสี่ยงโดยรวม และครอบคลุมถึงความเสี่ยงหลักที่สอดคล้องกับวัตถุประสงค์ เป้าหมายหลัก กลยุทธ์ และความเสี่ยงที่ยอมรับได้ของกิจการ
กำหนดและทบทวนแนวทาง และแผนการบริหารความเสี่ยง ให้สอดคล้องกับนโยบายการบริหารความเสี่ยง เพื่อให้สามารถประเมิน ติดตาม และควบคุมความเสี่ยงแต่ละประเภทของบริษัทให้อยู่ในระดับที่ยอมรับได้ โดยให้หน่วยงานต่างๆ ที่เกี่ยวข้องมีส่วนร่วมในการบริหารและควบคุมความเสี่ยง
กำกับดูแล ติดตาม และสนับสนุนการปฏิบัติงานตามกรอบนโยบายการบริหารความเสี่ยงที่ได้รับอนุมัติจากคณะกรรมการบริษัท โดยสนับสนุนให้มีกระบวนการบริหารความเสี่ยง การประเมินและจัดการความเสี่ยงการติดตามตรวจสอบ การสื่อสารเกี่ยวกับการบริหารความเสี่ยงให้เป็นไปในทิศทางเดียวกันทั้งบริษัท
ดูแลให้บริษัทมีกระบวนการติดตาม และป้องกันความเสี่ยงที่อาจเกิดขึ้นใหม่
ทบทวนความเพียงพอของนโยบาย และระบบการบริหารความเสี่ยง โดยรวมถึงความมีประสิทธิผลของระบบบริหารความเสี่ยง และการปฏิบัติตามนโยบายที่กำหนด
ดูแล และสนับสนุนให้มีการสอบทาน ทบทวนนโยบาย และกรอบการบริหารความเสี่ยงของบริษัทเป็นประจำอย่างน้อยปีละ 1ครั้ง เพื่อให้แน่ใจว่านโยบาย และกรอบการบริหารความเสี่ยงดังกล่าว ยังคงสอดคล้อง และเหมาะสมกับสภาพการดำเนินธุรกิจในภาพรวม และกิจกรรมการบริหารความเสี่ยงของบริษัท
ให้ข้อเสนอแนะ และพิจารณาเห็นชอบแผนบริหารจัดการความเสี่ยงที่ดำเนินการตามกระบวนการบริหารจัดการความเสี่ยง รวมทั้ง ให้คำปรึกษา แนะนำกับบริษัทในการดำเนินงานบริหารความเสี่ยง ไปจนถึงการดำเนินการปรับปรุงแก้ไข เพื่อให้การดำเนินงานของบริษัท สอดคล้องกับนโยบาย และกลยุทธ์ที่คณะกรรมการบริษัทกำหนดไว้
สอบทานรายงานการบริหารความเสี่ยงที่สำคัญ เพื่อให้มั่นใจว่าองค์กรมีการจัดการความเสี่ยงอย่างเพียงพอและเหมาะสม
ขอความเห็นทางวิชาชีพจากบุคคล หรือองค์กรภายนอก เพื่อให้คำปรึกษา หรือคำแนะนำที่เป็นอิสระเกี่ยวกับการบริหารจัดการความเสี่ยงให้แก่คณะกรรมการบริหารความเสี่ยง และผู้เกี่ยวข้อง รวมทั้ง การว่าจ้างบุคคลภายนอกเฉพาะคราว เพื่อช่วยให้การปฏิบัติงานของคณะทำงานบริหารความเสี่ยง เพื่อให้สามารถปฏิบัติหน้าที่ให้บรรลุวัตถุประสงค์ภายในระยะเวลาที่กำหนด และการว่าจ้างดังกล่าวจะเป็นผลดีแก่บริษัท
ให้ความเห็น และข้อเสนอแนะในกรณีที่บริษัทมีความจำเป็นที่จะต้องว่าจ้างบุคคลภายนอกเพื่อช่วยในการปฏิบัติงานในบางส่วนที่บริษัทมีบุคลากรเฉพาะด้าน และ/หรือความรู้ความชำนาญที่ไม่เพียงพอในการปฏิบัติหน้าที่เพื่อให้บรรลุผลตามแผนที่กำหนดไว้
กำกับดูแลให้บริษัทย่อย (ถ้ามี) มีการปฏิบัติตามนโยบายการบริหารความเสี่ยงตามที่ได้รับอนุมัติจากคณะกรรมการบริษัท รวมทั้ง มีการดำเนินงานตามกรอบแนวทางการบริหารความเสี่ยง ให้เป็นในทิศทางเดียวกันกับบริษัท
สื่อสารแลกเปลี่ยนข้อมูล และประสานงานเกี่ยวกับความเสี่ยง และการควบคุมภายในกับคณะกรรมการตรวจสอบ อย่างน้อยปีละ 1 ครั้ง
คณะทำงานบริหารความเสี่ยง
เป็นผู้รับแนวทางการจัดการความเสี่ยงไปจัดทำแผนรองรับความเสี่ยงที่เกี่ยวข้อง ดำเนินการ และรายงานผลการดำเนินการตามแผน ให้เลขานุการคณะกรรมการบริหารความเสี่ยงตามกำหนดเวลา ภายใต้การกำกับดูแลของคณะกรรมการบริหารความเสี่ยง ซึ่งแต่ละฝ่ายจะต้องดำเนินการดังต่อไปนี้ระบุความเสี่ยงด้านต่างๆ พร้อมทั้งวิเคราะห์ และประเมินความเสี่ยงที่อาจเกิดขึ้น รวมทั้งแนวโน้มผลกระทบต่อบริษัท
จัดทำแผนการบริหารความเสี่ยงในสายงานที่รับผิดชอบ เพื่อให้มีการนำระบบการบริหารความเสี่ยงมาเป็นส่วนหนึ่งของกระบวนการทำงาน รวมทั้งสื่อสารและถ่ายทอดให้ผู้ปฏิบัติงานในสายงานรับทราบ และถือปฏิบัติโดยถูกต้อง เพื่อให้มั่นใจว่าการปฏิบัติมีการประเมิน จัดการ และรายงานความเสี่ยงอย่างเพียงพอ
ศึกษา ทบทวน และประเมินความเสี่ยงที่อาจเกิดขึ้น รวมถึงแนวโน้มของผลกระทบที่อาจมีต่อองค์กร ทั้งความเสี่ยงจากภายนอก และภายในองค์กร
กำหนดนโยบายบริหารความเสี่ยง แนวทาง และกระบวนการบริหารความเสี่ยงเสนอต่อคณะกรรมการบริหารความเสี่ยง เพื่อพิจารณาในเรื่องการบริหารความเสี่ยงโดยรวม
กำหนดกลยุทธ์ และทรัพยากรที่ใช้ในการบริหารความเสี่ยงของบริษัทให้สอดคล้องกับนโยบายการบริหารความเสี่ยงตลอดจนกลยุทธ์ และทิศทางธุรกิจของบริษัท
รายงานผลการดำเนินการในการบริหารความเสี่ยง และจัดการความเสี่ยง รวมถึงสถานะความเสี่ยงในแต่ละหัวข้อที่กำหนดไว้ ต่อคณะกรรมการบริหารความเสี่ยง เพื่อพิจารณาอย่างน้อยทุกๆ 6 เดือน
คณะกรรมการตรวจสอบ
มีบทบาทหน้าที่ในการพิจารณาความเสี่ยงที่สำคัญของบริษัท พร้อมเสนอแนะวิธีป้องกัน หรือแจ้งให้คณะกรรมการบริษัททราบ เพื่อหามาตรการป้องกันเพื่อลดความเสี่ยงนั้น โดยพิจารณาร่วมกับคณะกรรมการบริหารความเสี่ยง รวมถึงสอบทาน และให้ความเห็นถึงความเพียงพอ และความมีประสิทธิภาพในการบริหารความเสี่ยงของบริษัท
ผู้ตรวจสอบภายใน
สื่อสารทำความเข้าใจกับผู้บริหาร และผู้รับการตรวจสอบเกี่ยวกับความเสี่ยง เพื่อวางแผนการตรวจสอบที่เน้นตามความเสี่ยง (Risk Based Auditing)
ให้ความมั่นใจว่าบริษัทมีการควบคุมภายในที่เพียงพอ และเหมาะสมต่อการจัดการความเสี่ยง และการควบคุมนั้นได้มีการปฏิบัติตามอย่างมีประสิทธิผล
นโยบายการบริหารความเสี่ยง
ทุกหน่วยงานภายในบริษัทต้องจัดให้มีการบริหารความเสี่ยงอย่างเป็นระบบ และต่อเนื่องภายใต้กระบวนการบริหารความเสี่ยงที่เป็นมาตรฐานเดียวกัน โดยการนำเทคโนโลยีสารสนเทศมาใช้ เพื่อให้เกิดความรวดเร็วในการสื่อสาร และประมวลผล ตลอดจนต้องมีการติดตาม และประเมินผลพร้อมปรับแผนการบริหารความเสี่ยงเป็นระยะๆ อย่างสม่ำเสมอ เพื่อให้การดำเนินการบรรลุวัตถุประสงค์
กระบวนการบริหารความเสี่ยง
บริษัทมีการกำหนดกระบวนการในการบริหารความเสี่ยง ซึ่งเป็นไปตามแนวทางการบริหารความเสี่ยงของ The Committee of Sponsoring Organizations of the Treadway Commission (COSO) โดยประกอบด้วย 6 ขั้นตอน ดังนี้
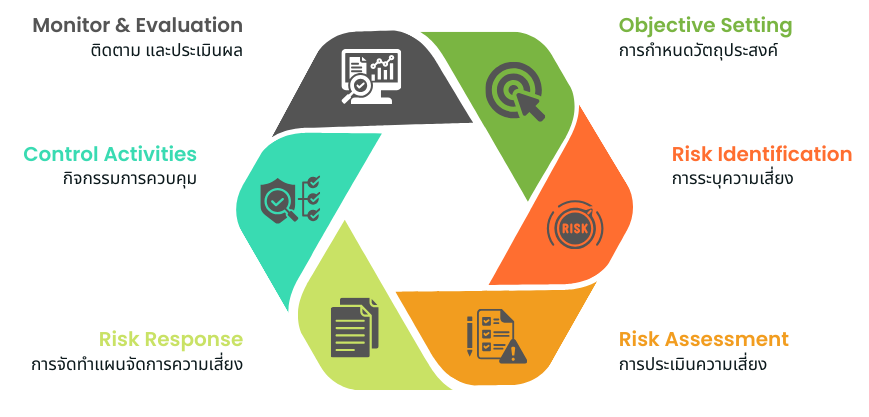
ขั้นตอนที่ 1 การกำหนดวัตถุประสงค์ (Objective Setting)
ในการดำเนินงานของทุกหน่วยงาน พึงกำหนดวัตถุประสงค์ทางธุรกิจ หรือวัตถุประสงค์ของงานที่ทำให้ชัดเจน สอดคล้องกับนโยบาย เป้าหมาย กลยุทธ์ และความเสี่ยงที่ยอมรับได้ เพื่อให้สามารถวิเคราะห์ความเสี่ยงที่คาดว่าจะเกิดขึ้นได้อย่างครบถ้วน ซึ่งจะทำให้เกิดการบริหารความเสี่ยงที่ดีของระดับหน่วยงาน
ขั้นตอนที่ 2 การระบุความเสี่ยง (Risk Identification)
การระบุความเสี่ยง เป็นการค้นหาว่ามีความเสี่ยงใดที่มีโอกาสจะเกิดขึ้น และทำให้หน่วยงานและองค์กรไม่บรรลุวัตถุประสงค์ โดยแบ่งความเสี่ยงออกเป็น 4 ประเภท คือ 1) ความเสี่ยงด้านกลยุทธ์ (Strategic Risk) 2) ความเสี่ยงด้านการปฏิบัติงาน (Operational Risk) 3) ความเสี่ยงด้านการเงิน (Financial Risk) 4) ความเสี่ยงด้านการปฏิบัติตามกฎระเบียบข้อบังคับ (Compliance Risk) และ 5) ความเสี่ยงด้านความยั่งยืน: ESG (Sustainability Risk)
ขั้นตอนที่ 3 การประเมินความเสี่ยง (Risk Assessment)
ขั้นตอนที่ 4 การจัดทำแผนการจัดการความเสี่ยง (Risk Response)
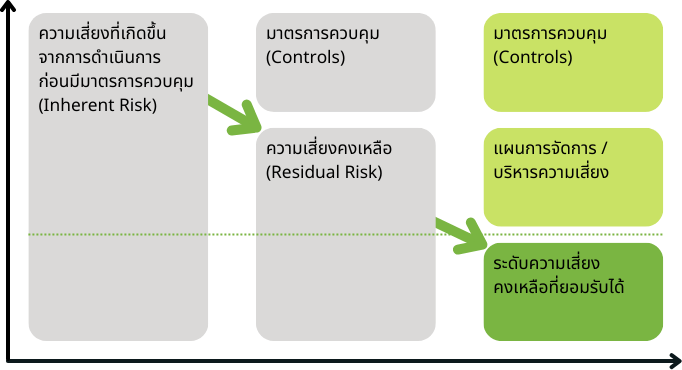
การกำหนดแนวทางการดำเนินงานเพื่อลดโอกาสที่จะเกิดความสูญเสีย โดยนำผลจากการประเมินความเสี่ยงที่ได้จากขั้นตอนที่ 3 มาจัดทำแผนจัดการ/บริหารความเสี่ยงตามลำดับความสำคัญของความเสี่ยง โดยหน่วยงานเจ้าของความเสี่ยง ซึ่งเข้าใจความเสี่ยงที่เกี่ยวข้องกับหน่วยงานตนเองมากที่สุดเป็นผู้จัดทำแผนจัดการ/บริหารความเสี่ยง โดยวิเคราะห์หาวิธีการจัดการกับความเสี่ยงที่คาดว่าจะเกิดขึ้น วิธีการใดวิธีการหนึ่ง หรือหลายวิธีรวมกัน เพื่อลดโอกาสที่ความเสี่ยงจะเกิดขึ้น และ/หรือลดความรุนแรงของผลกระทบของความเสี่ยงให้อยู่ในระดับที่หน่วยงานยอมรับได้ และจัดทำเป็นแผนจัดการ/บริหารความเสี่ยงของหน่วยงานตนเอง
ขั้นตอนที่ 5 กิจกรรมการควบคุม (Control Activities)
นโยบาย และแนวทางการปฏิบัติงานในการควบคุม ที่ฝ่ายบริหารกำหนดขึ้น เพื่อให้มั่นใจว่าแผนจัดการ/บริหารความเสี่ยงที่กำหนด มีประสิทธิภาพ มีการกำหนดผู้รับผิดชอบ และระยะเวลาในการดำเนินงานไว้อย่างชัดเจน และกิจกรรมการควบคุมนั้นก็เป็นวิธีการหนึ่งในการจัดการ/บริหารความเสี่ยง
ขั้นตอนที่ 6 การติดตามและประเมินผล (Monitoring & Evaluation)
กระบวนการควบคุมคุณภาพการปฏิบัติงาน และประเมินผลแผนการจัดการ/บริหารความเสี่ยงเพิ่มเติม หรือกิจกรรมการควบคุมที่วางไว้อย่างต่อเนื่องและสม่ำเสมอ โดยการติดตามในระหว่างการปฏิบัติงาน และประเมินผลเป็นครั้งคราวตามระยะเวลา เพื่อให้มั่นใจว่าการจัดการ/การบริหารความเสี่ยงมีประสิทธิภาพ และประสิทธิผล จึงต้องมีรายงานความก้าวหน้า ปัญหา และอุปสรรคของการจัดการ/บริหารความเสี่ยง เพื่อใช้เป็นแนวทางในการทบทวน หรือปรับปรุงแผนการจัดการ/บริหารความเสี่ยงต่อไป
โดยในปี 2568 คณะกรรมการบริหารความเสี่ยง ได้มีการพิจารณาติดตามการดำเนินการตามมาตรการจัดการความเสี่ยงต่างๆ รวมทั้งติดตามผลการประเมินความเสี่ยงขององค์กร เป็นประจำทุกรอบระยะเวลา 6 เดือน พร้อมทั้งให้คำแนะนำ และ/หรือข้อเสนอแนะ แก่คณะทำงานบริหารความเสี่ยง เพื่อนำไปพิจารณาทบทวนแนวทางการดำเนินงาน ให้มีความสอดคล้องกับแผนการดำเนินธุรกิจ และสถานการณ์ทางเศรษฐกิจ ณ ปัจจุบัน
ลิงก์เอกสารนโยบาย
https://image.makewebeasy.net/makeweb/0/heIKBxdjr/Document/Policy_Risk_Management_TH.pdf?v=202405291424
ความเสี่ยงต่อการดำเนินธุรกิจของบริษัท
ทะเบียนความเสี่ยง
| ชื่อความเสี่ยง | ลักษณะความเสี่ยง | ผลกระทบที่อาจเกิดขึ้น | มาตรการบริหารความเสี่ยง | ปัจจัยความเสี่ยงที่เกี่ยวข้อง |
|---|---|---|---|---|
| ความเสี่ยงจากการพึ่งพิงเจ้าของผลิตภัณฑ์ | บริษัทประกอบธุรกิจเป็นตัวแทนจำหน่ายผลิตภัณฑ์การรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) และผลิตภัณฑ์ในด้านการบริหารจัดการระบบเครือข่ายที่เกี่ยวเนื่องกัน (Network Management) ให้กับเจ้าของผลิตภัณฑ์ (Vendor) ที่มีชื่อเสียงในระดับโลก โดยเจ้าของผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่ายนั้น ล้วนแต่เป็นผู้นำด้านการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) ในด้านต่างๆ ไม่ว่าจะเป็นอุปกรณ์ไฟล์วอลล์ (Firewall) ซอฟต์แวร์ป้องกันไวรัส (Anti-Virus) รวมถึง ซอฟต์แวร์ป้องกันมัลแวร์ต่างๆ (Anti-Malware) การยืนยันตัวตน (Authentication) และการเข้ารหัสข้อมูล (Encryption) เป็นต้น ทั้งนี้ บริษัทมีการสั่งซื้อสินค้าและบริการจากเจ้าของผลิตภัณฑ์ ซึ่งมีสัดส่วนการซื้อเกินกว่าร้อยละ 30 เมื่อเทียบกับมูลค่าการสั่งซื้อสินค้า และบริการรวมทั้งหมดของบริษัท จำนวน 1 ราย คือ บริษัท พาโล อัลโต เน็ตเวิร์กส์ อิงค์ จำกัด (“Palo Alto”) โดยในปี 2568 บริษัทได้สั่งซื้อสินค้าและบริการจาก Palo Alto คิดเป็นร้อยละ 70.36 ของมูลค่าการสั่งซื้อสินค้าและบริการทั้งหมด และมีรายได้จากขายสินค้าและบริการจากผลิตภัณฑ์ Palo Alto คิดเป็นร้อยละ 70.49 ของรายได้จากการขายและบริการทั้งหมด | อาจส่งผลต่อผลการดำเนินงานของบริษัทอย่างมีนัยสำคัญจากการพึ่งพิงเจ้าของผลิตภัณฑ์ดังกล่าว หากในกรณีเจ้าของผลิตภัณฑ์ไม่ต่อสัญญาการเป็นตัวแทนจำหน่าย หรือไม่สามารถจัดหาผลิตภัณฑ์ให้แก่บริษัทได้ทันตามกำหนดเวลา และบริษัทยังไม่สามารถหาผลิตภัณฑ์ใหม่มาทดแทนได้ แต่อย่างไรก็ตามบริษัทมีความสัมพันธ์อันดีกับเจ้าของผลิตภัณฑ์ดังกล่าวตลอดมา อีกทั้งยังเป็นตัวแทนจำหน่ายในผลิตภัณฑ์ดังกล่าว มาเป็นระยะเวลานานมากกว่า 10 ปี จึงมั่นใจว่าบริษัทจะสามารถต่อสัญญากับเจ้าของผลิตภัณฑ์นี้ได้อย่างต่อเนื่อง โดย Palo Alto ถือเป็นบริษัทที่มีชื่อเสียงในด้านการจำหน่ายอุปกรณ์ฮาร์ดแวร์ และซอฟต์แวร์ด้านการรักษาความปลอดภัยระดับโลก บริษัทจึงมั่นใจว่าเจ้าของผลิตภัณฑ์รายดังกล่าว จะสามารถจัดหาและจัดส่งสินค้าที่มีคุณภาพตรงตามความต้องการของลูกค้าและผู้ใช้งานของบริษัทได้ | ฝ่ายบริหารของบริษัท ได้ตระหนักถึงผลกระทบของความเสี่ยงจากการพึ่งพิงเจ้าของผลิตภัณฑ์ดังกล่าวเป็นอย่างดี จึงมีการสรรหาผลิตภัณฑ์ และบริการด้านการรักษาความปลอดภัยทางไซเบอร์ (Cybersecurity) จากคู่ค้า (Vendor) รายอื่นๆ อย่างสม่ำเสมอ ไปจนถึงการพัฒนาผลิตภัณฑ์ และบริการของบริษัท เพื่อเพิ่มความหลากหลาย และครอบคลุมทุกความต้องการของลูกค้า หรือผู้ใช้งานของบริษัท โดยบริษัทมุ่งเน้นที่จะคัดเลือกผลิตภัณฑ์ที่มีชื่อเสียง และมีจุดเด่นที่แตกต่างกัน เพื่อเสนอความหลากหลายทางเทคโนโลยี และเป็นทางเลือกให้กับผู้รับเหมารวบรวมระบบและเทคโนโลยี (System Integrator: SI) และสามารถตอบสนองความต้องการผู้ใช้งานทางตรง (End User) ได้อย่างมีประสิทธิภาพ ทั้งนี้ ผลิตภัณฑ์ที่บริษัทเลือกเป็นตัวแทนจำหน่ายนั้น จะมีความแตกต่างเชิงเทคนิค จึงทำให้ไม่เกิดการแข่งขัน หรือการแย่งส่วนแบ่งทางการตลาดระหว่างผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย และได้รับความไว้วางใจจากเจ้าของผลิตภัณฑ์ต่างๆ ส่งผลให้มีการกระจายความเสี่ยงในการพึ่งพิงจากเจ้าของผลิตภัณฑ์รายใหญ่เพียงรายเดียว | 735 · Description: การพึ่งพาคู่ค้าหรือตัวแทนจำหน่ายรายใหญ่หรือน้อยราย · Info category: STRATEGIC_RISK |
| ความเสี่ยงจากการไม่สามารถปฏิบัติได้ตามข้อกำหนดและเงื่อนไขในสัญญาของเจ้าของผลิตภัณฑ์ | บริษัทได้รับการแต่งตั้งให้เป็นตัวแทนจำหน่ายผลิตภัณฑ์ด้านการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) จากเจ้าของผลิตภัณฑ์ชั้นนำหลายราย โดยสัญญาแต่งตั้งตัวแทนจำหน่ายของผลิตภัณฑ์หลักที่บริษัทจัดจำหน่ายนั้นมีอายุสัญญาเฉลี่ย 1 – 2 ปี และส่วนใหญ่สามารถต่ออายุสัญญาแต่งตั้งตัวแทนจำหน่ายได้โดยอัตโนมัติ หากบริษัทสามารถปฏิบัติตามข้อกำหนดและเงื่อนไขตามที่กำหนดในสัญญาแต่งตั้งตัวแทนจำหน่ายที่เจ้าของผลิตภัณฑ์แต่ละรายกำหนดไว้ ทั้งนี้ เจ้าของผลิตภัณฑ์แต่ละรายมีข้อกำหนดและเงื่อนไขที่บริษัทจะต้องปฏิบัติในสัญญาที่แตกต่างกันออกไป เช่น ข้อกำหนดเกี่ยวกับผลการดำเนินงาน การทำการตลาดหรือแนะนำผลิตภัณฑ์ ข้อกำหนดเกี่ยวกับการอบรมของพนักงานให้มีความรู้ในผลิตภัณฑ์ เป็นต้น | หากบริษัทไม่สามารถปฏิบัติได้ตามข้อกำหนด และเงื่อนไขในสัญญาดังกล่าวได้ บริษัทอาจจะมีความเสี่ยงจากการถูกยกเลิกสัญญาในการเป็นตัวแทนจำหน่าย หรือไม่ได้รับการต่ออายุสัญญาในการเป็นตัวแทนจำหน่ายเมื่อสัญญาสิ้นสุดลง ซึ่งอาจส่งผลกระทบต่อการดำเนินธุรกิจ และรายได้ของบริษัท | ในการนี้บริษัทได้ให้ความสำคัญกับการปฏิบัติตามข้อกำหนดและเงื่อนไขในสัญญาต่างๆ ให้เป็นไปตามมาตรฐานทางด้านตัวชี้วัดผลการดำเนินงานที่กำหนดโดยเจ้าของผลิตภัณฑ์ นอกจากนี้ การพิจารณาเรื่องการต่ออายุสัญญาของเจ้าของผลิตภัณฑ์นั้น ยังคำนึงถึงหลายปัจจัยประกอบกัน เช่น ชื่อเสียงบริษัท ความสามารถในการให้บริการของบริษัทที่เกี่ยวข้องกับผลิตภัณฑ์ที่เป็นตัวแทนจำหน่าย เป็นต้น ทั้งนี้ เนื่องจากบริษัทให้ความสำคัญในเรื่องความรู้ความสามารถของบุคลากรที่เกี่ยวข้องกับผลิตภัณฑ์และเทคโนโลยีต่างๆ ที่เกิดขึ้น บริษัทจึงมีนโยบายให้บุคลากรที่เกี่ยวข้องเข้ารับการอบรมจากเจ้าของผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย เพื่อเพิ่มความรู้และศักยภาพในการทำงานให้แก่พนักงาน อีกทั้ง ยังเป็นการสร้างความได้เปรียบในการแข่งขันกับคู่แข่งในตลาดอีกด้วย ซึ่งทำให้บริษัทได้รับการต่ออายุสัญญาแต่งตั้งตัวแทนจำหน่ายจากเจ้าของผลิตภัณฑ์มาอย่างต่อเนื่อง | 745 · Description: ความเสียหายจากการที่คู่ค้าหรือคู่สัญญาไม่ปฏิบัติตามข้อตกลง · Info category: OPERATIONAL_RISK |
| ความเสี่ยงจากการเปลี่ยนแปลงเทคโนโลยี | บริษัทดำเนินธุรกิจที่เกี่ยวข้องกับเทคโนโลยีสารสนเทศ ซึ่งโดยลักษณะของธุรกิจนั้นมีการพัฒนา และเปลี่ยนแปลงของเทคโนโลยีอย่างรวดเร็ว โดยเจ้าของผลิตภัณฑ์จะมีการผลิตและจำหน่ายผลิตภัณฑ์รุ่นใหม่ๆ เพื่อเพิ่มคุณสมบัติ รองรับและตอบสนองความต้องการใช้งานของลูกค้าอย่างต่อเนื่อง | หากบริษัทไม่สามารถติดตามการเปลี่ยนแปลงดังกล่าวได้ทัน อาจส่งผลให้ลูกค้าเปลี่ยนไปใช้บริการกับตัวแทนจำหน่ายรายอื่นได้ ซึ่งอาจมีผลกระทบต่อรายได้รวมของบริษัท | บริษัทมีแนวทางในการลดความเสี่ยงจากการเปลี่ยนแปลงเทคโนโลยีดังกล่าว โดยการติดตามข้อมูล ข่าวสาร และความเคลื่อนไหว การเปลี่ยนแปลงในอุตสาหกรรมที่เกี่ยวข้องกับธุรกิจอย่างใกล้ชิด และการปรับตัวให้ทันตามการเปลี่ยนแปลง รวมทั้งเสนอสินค้า และบริการให้อยู่ในความต้องการของตลาด รวมถึง การนำเสนอผลิตภัณฑ์ใหม่ๆ ให้เป็นที่รู้จัก ซึ่งเป็นการสร้างโอกาสทางธุรกิจ หรือป้องกันการเสียเปรียบคู่แข่งขัน นอกจากนี้ บริษัทมีนโยบายให้บุคลากรในสายงานที่เกี่ยวข้อง ทั้งวิศวกร พนักงานขาย มีหน้าที่ที่จะต้องติดตาม ศึกษา พัฒนาความรู้ และเข้ารับการฝึกอบรมสัมมนาทั้งกับเจ้าของผลิตภัณฑ์ หรือการอบรมกับองค์กรภายนอกอย่างต่อเนื่อง เพื่อให้ทราบถึงการเปลี่ยนแปลงของเทคโนโลยี และสามารถจัดหาผลิตภัณฑ์ หรืออุปกรณ์ที่เหมาะสม รวมทั้ง ปรับปรุงการให้บริการให้สามารถรองรับกับการเปลี่ยนแปลงที่อาจเกิดขึ้นได้ อย่างไรก็ดี การที่บริษัทเป็นตัวแทนของผลิตภัณฑ์ชั้นนำระดับโลกทางด้านเทคโนโลยีสารสนเทศ ทำให้บริษัทรับทราบข้อมูล และได้รับการอบรมจากเจ้าของผลิตภัณฑ์อย่างสม่ำเสมอ จึงทำให้บริษัททราบถึงการเปลี่ยนแปลงเทคโนโลยีได้อย่างรวดเร็ว และทันต่อเหตุการณ์ นอกจากนี้ บริษัทยังมีมาตรการการในการลดความเสี่ยงจากการล้าสมัยของสินค้า โดยบริษัทไม่มีนโยบายการสั่งซื้อสินค้าล่วงหน้าเพื่อจัดเก็บสินค้าคงเหลือ เว้นแต่ การสำรองอะไหล่ หรืออุปกรณ์บางรายการเท่าที่จำเป็น ทั้งนี้ เพื่อเตรียมความพร้อมในการให้บริการที่เกี่ยวข้อง รวมถึงการบริการด้านการบำรุงรักษาเชิงแก้ไข หรือบริการหลังการขายที่เกี่ยวข้อง ซึ่งการเก็บสินค้าอะไหล่ หรืออุปกรณ์ดังกล่าวมีมูลค่าเพียงเล็กน้อย | 732 · Description: การเปลี่ยนแปลงด้านเทคโนโลยี · Info category: STRATEGIC_RISK |
| ความเสี่ยงจากการพึ่งพิงบุคลากรที่มีความชำนาญเฉพาะด้าน | บริษัทเป็นตัวแทนจำหน่ายผลิตภัณฑ์การรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) สำหรับการใช้งาน ในระดับองค์กรที่มีความซับซ้อน และมีความต้องการใช้งานที่หลากหลาย ซึ่งจำเป็นที่จะต้องพึ่งพาความรู้ ความสามารถ และประสบการณ์เฉพาะทางของกลุ่มบุคลากร ได้แก่ ฝ่ายเทคนิคซึ่งประกอบด้วยวิศวกร และผู้เชี่ยวชาญด้านเทคนิค ณ วันที่ 31 ธันวาคม 2568 บริษัทมีพนักงานฝ่ายเทคนิค และฝ่ายขาย จำนวน 61 คน ซึ่งประกอบด้วยพนักงานที่มีความรู้ความเชี่ยวชาญในผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย โดยทำหน้าที่ในการขายสินค้าให้กับลูกค้าที่เป็นผู้รับเหมารวบรวมระบบและเทคโนโลยี (System Integrator “SI”) ทุกขั้นตอน ตั้งแต่ขั้นตอนการนำเสนอผลิตภัณฑ์ (Pre-Sale) ซึ่งภายหลังจากที่บริษัทได้ทราบวัตถุประสงค์ และความต้องการของผู้ใช้งานโดยตรง (“End User”) จาก SI แล้ว ในขั้นตอนของการนำเสนอผลิตภัณฑ์ ฝ่ายขาย และทีมเทคนิคของบริษัท ซึ่งประกอบด้วยวิศวกรผู้เชี่ยวชาญ จะร่วมกันวิเคราะห์ความต้องการของ End User โดยตรงกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย รวมถึงระบบต่างๆ ที่ SI ออกแบบไว้ เพื่อนำเสนอให้กับ End User ทั้งนี้ เพื่อนำเสนอผลิตภัณฑ์ที่ดี และตรงตามความต้องการให้กับ End User ในส่วนของขั้นตอนหลังการขาย (After-Sale Service) บริษัทมีการให้บริการที่เกี่ยวเนื่องกับผลิตภัณฑ์ที่บริษัทเป็นตัวแทนจำหน่าย ได้แก่ การให้บริการติดตั้งระบบ รวมถึงอุปกรณ์ การฝึกอบรมการให้บริการบำรุงรักษา รวมถึงการแก้ไขปัญหาและให้คำปรึกษาเกี่ยวกับการใช้งานระบบ และ/หรืออุปกรณ์ ซึ่งสิ่งเหล่านี้ล้วนต้องใช้บุคลากรที่มีความรู้ความเชี่ยวชาญเฉพาะด้านในการให้บริการ | บริษัทอาจมีความเสี่ยงจากการพึ่งพิงบุคลากรที่มีความชำนาญเฉพาะด้าน และอาจส่งผลกระทบต่อการดำเนินงานของบริษัท หากไม่สามารถจัดหาบุคลากรได้อย่างเหมาะสมและเพียงพอต่อความต้องการได้ | บริษัทตระหนักถึงความสำคัญของบุคลากร และได้กำหนดแนวทางเพื่อป้องกันความเสี่ยงที่อาจเกิดขึ้นจากการขาดแคลนบุคลากร โดยการวางแผนด้านอัตรากำลังคนที่ชัดเจน ให้เพียงพอ เหมาะสม และสอดคล้องกับทิศทางการเติบโตของบริษัท พร้อมทั้งให้ความสำคัญกับการพัฒนาความรู้ของบุคลากรอย่างสม่ำเสมอ โดยเน้นที่การลงมือปฏิบัติจริง เพื่อเพิ่มทักษะความสามารถในการแก้ปัญหา และเพิ่มความสามารถของการให้บริการกับลูกค้า รวมทั้ง เน้นเรื่องการฝึกอบรมทั้งด้านเทคนิค และการปฏิบัติ ตลอดจนเสริมสร้างความรู้สึกผูกพัน และสภาพแวดล้อมในการทำงาน สร้างวัฒนธรรมการทำงานเป็นทีม เสริมสร้างสัมพันธ์ภาพที่ดีระหว่างบุคลากรทุกระดับของบริษัท และสนับสนุนให้บุคลากรมีส่วนร่วมในการระดมความคิด และร่วมแก้ไขปัญหาต่างๆ ตลอดจนมีการกำหนดค่าตอบแทนเป็นตัวเงิน และสวัสดิการให้แก่บุคลากรอย่างเหมาะสม และสามารถเทียบเคียงได้กับบริษัทอื่นในอุตสาหกรรมเดียวกัน อีกทั้ง บริษัทยังได้จัดสรรใบสำคัญแสดงสิทธิซื้อหุ้นตามโครงการออกและเสนอขายใบสำคัญแสดงสิทธิที่จะซื้อหุ้นสามัญของบริษัท ให้แก่พนักงานตามโครงการ (ESOP Warrant) เพื่อสร้างแรงจูงใจที่จะร่วมงานกับบริษัทในระยะยาวอีกด้วย | 738 · Description: การพึ่งพิงบุคลากรในตำแหน่งงานสำคัญ · Info category: OPERATIONAL_RISK |
| ความเสี่ยงจากความผันผวนของอัตราแลกเปลี่ยนเงินตราต่างประเทศ | บริษัทมีการสั่งซื้อสินค้าจากเจ้าของผลิตภัณฑ์ ซึ่งเป็นบริษัทคู่ค้าจากต่างประเทศเป็นส่วนใหญ่ โดยในปี 2568 มีสัดส่วนการซื้อสินค้าจากคู่ค้าต่างประเทศในสัดส่วนร้อยละ 99.22 ของมูลค่าการสั่งซื้อสินค้าทั้งหมดของบริษัท ทำให้อาจมีความเสี่ยงจากอัตราแลกเปลี่ยนเงินตราต่างประเทศ โดยเฉพาะอย่างยิ่งในกรณีที่อัตราแลกเปลี่ยนดังกล่าวมีความผันผวน หรือค่าเงินบาทมีแนวโน้มอ่อนค่าลง | ในกรณีที่อัตราแลกเปลี่ยนมีความผันผวน หรือค่าเงินบาทมีแนวโน้มอ่อนค่าลง อาจจะส่งผลให้ต้นทุนค่าสินค้าเพิ่มขึ้น และอาจส่งผลกระทบต่อกำไรของบริษัทได้ โดยในปี 2568 บริษัทมีการขาดทุนจากอัตราแลกเปลี่ยนเงินตราต่างประเทศ จำนวน 4.88 ล้านบาท | บริษัทได้ตระหนักถึงความเสี่ยงดังกล่าว โดยการกำหนดค่าเผื่อความผันผวนของอัตราแลกเปลี่ยนให้รวมอยู่ในการคำนวณต้นทุนค่าสินค้า และบริการ อันเป็นส่วนหนึ่งของการกำหนดราคาขายสินค้าแก่ลูกค้า โดยบริษัทฯ ได้พิจารณาใช้เครื่องมือทางการเงินโดยการเข้าทำสัญญาซื้ออัตราแลกเปลี่ยนเงินตราต่างประเทศล่วงหน้า (Forward Contract) เพื่อลดความผันผวนของอัตราแลกเปลี่ยนเงินตราจากการซื้อสินค้าจากต่างประเทศในระดับหนึ่ง นอกจากนี้ ผู้บริหารของบริษัทจะทำหน้าที่กำกับดูแลและบริหารความเสี่ยงจากอัตราแลกเปลี่ยน โดยติดตามแนวโน้มของค่าเงินบาทที่เกิดขึ้น เพื่อประกอบการพิจารณาทำสัญญาซื้อขายอัตราแลกเปลี่ยนเงินตราต่างประเทศล่วงหน้า (Forward Contract) โดยเมื่ออัตราแลกเปลี่ยนมีการเปลี่ยนแปลงเกินกว่าร้อยละ 5 จากอัตราแลกเปลี่ยนที่กำหนดไว้เดิมในแต่ละครั้ง ผู้บริหารจะพิจารณาทำสัญญาล่วงหน้าบางส่วนให้สอดคล้องกับปริมาณการสั่งซื้อสินค้า เพื่อลดความเสี่ยงที่อาจเกิดขึ้นโดยอยู่ในดุลพินิจของผู้บริหาร เพื่อลดความเสี่ยงให้อยู่ในระดับที่ยอมรับได้และเหมาะสมกับภาวะการดำเนินธุรกิจของบริษัท โดย ณ วันที่ 31 ธันวาคม 2568 บริษัทมีสัญญาซื้ออัตราแลกเปลี่ยนเงินตราต่างประเทศล่วงหน้า (Forward Contract) รวม 1.85 ล้านเหรียญสหรัฐ ทั้งนี้ บริษัทไม่มีนโยบายบริหารจัดการอัตราแลกเปลี่ยนในลักษณะการเก็งกำไรจากอัตราแลกเปลี่ยน | 764 · Description: ความผันผวนของอัตราแลกเปลี่ยน / อัตราดอกเบี้ย / อัตราเงินเฟ้อ · Info category: FINANCIAL_RISK |
| ความเสี่ยงด้านการปฏิบัติตามกฎระเบียบ (Compliance Risk) | ในโลกยุคดิจิทัล ข้อมูลกลายเป็นเครื่องมือที่่สำคัญในการสร้างความได้เปรียบทางธุรกิจ บริษัทต่างๆ สามารถนำข้อมูลมาวิเคราะห์และเพิ่มมูลค่าให้กับธุรกิจ ส่งผลให้หลายธุรกิจพยายามเก็บข้อมูลทุกอย่าง เพื่อนำมาต่อยอดและสร้างประโยชน์แก่การดำเนินธุรกิจต่อไปในอนาคต จนบางครั้งอาจละเมิดข้อมูลส่วนบุคคลของลูกค้าซึ่งอาจเข้าข่ายความผิดตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 ที่่อาจส่งผลกระทบต่อภาพลักษณ์ชื่อเสียงของบริษัทได้ | หากเกิดกรณีการละเมิดข้อมูลส่วนบุคคล หรือมีการรั่วไหลของข้อมูล อาจส่งผลกระทบต่อชื่อเสียง ภาพลักษณ์ และความน่าเชื่อถือของบริษัทได้ | อย่างไรก็ตาม บริษัทตระหนักถึงความสำคัญของการคุ้มครองข้อมูลส่วนบุคคล โดยมุ่งเน้นในการให้ความเคารพ และความสำคัญถึงสิทธิข้อมูลส่วนบุคคล และการคุ้มครองข้อมูลส่วนบุคคล ซึ่งเป็นสิทธิขั้นพื้นฐานในความเป็นส่วนตัว ที่่ต้องได้รับความคุ้มครองตามพ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 ด้วยเหตุนี้ บริษัทจึงได้กำหนดนโยบายเพื่อเป็นหลักในการคุ้มครองข้อมูลส่วนบุคคล และเป็นแนวทางปฏิบัติสำหรับผู้บริหารและพนักงานทุกระดับ ในการนำข้อมูลส่วนบุคคลไปใช้ โดยครอบคลุมตั้งแต่การเก็บรวมรวมข้อมูลส่วนบุคคล การใช้หรือการเปิดเผยข้อมูลส่วนบุคคล คุณภาพของข้อมูลส่วนบุคคล มาตรการการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคล ไปจนถึงสิทธิต่างๆ ของเจ้าของข้อมูล เพื่อให้การนำข้อมูลส่วนบุคคลไปใช้เป็นไปอย่างเหมาะสม ไม่ละเมิดข้อมูลส่วนบุคคล และเป็นไปตามที่่ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 กำหนดไว้ | 758 · Description: การละเมิดกฎระเบียบและกฎหมายที่เกี่ยวข้อง · Info category: COMPLIANCE_RISK |
| ความเสี่ยงจากการทุจริตคอร์รัปชัน | บริษัทให้ความสำคัญในการกำกับดูแลกิจการที่ดี และการมีกระบวนการควบคุมภายในที่รัดกุม พร้อมกำหนดนโยบายการต่อต้านการทุจริตคอร์รัปชันที่ชัดเจนและเคร่งครัดในการปฏิบัติตามนโยบายดังกล่าว | หากเกิดกรณีการทุจริตคอร์รัปชันภายในองค์กร อาจส่งผลกระทบต่อชื่อเสียง ภาพลักษณ์ และความน่าเชื่อถือของบริษัทได้ | โดยในการป้องปรามและบริหารความเสี่ยงจากการทุจริตนั้น บริษัทมีมาตรการควบคุมและติดตามกระบวนการทำงานที่สำคัญที่อาจเกิดการทุจริตได้ โดยมีการว่าจ้างผู้ตรวจสอบภายในเป็นผู้ประเมิน และตรวจสอบกระบวนการปฏิบัติงานในด้านต่างของบริษัท ว่ามีความถูกต้อง โปร่งใสในทุกๆ กระบวนการทำงานที่สำคัญ พร้อมทั้งรายงานต่อคณะกรรมการตรวจสอบ เพื่อเป็นการป้องปรามการกระทำที่อาจเป็นการทุจริตได้อย่างเหมาะสม อีกทั้งยังมีช่องทางสื่อสารให้ผู้มีส่วนได้เสียสามารถแจ้งเบาะแสและข้อเสนอแนะ หรือร้องเรียนเกี่ยวกับการทุจริต (Whistleblower) ได้โดยตรงกับคณะกรรมการตรวจสอบ ซึ่งมีกระบวนการสอบสวนเรื่องราวร้องทุกข์ที่เป็นระบบ โปร่งใสและตรวจสอบได้เพื่อให้เกิดความเชื่อมั่นและความไว้วางใจในกระบวนการสอบสวนที่เป็นธรรมแก่ผู้มีส่วนเกี่ยวข้องในทุกภาคส่วน | 754 · Description: การทุจริตคอร์รัปชัน · Info category: OPERATIONAL_RISK |
| ความเสี่ยงที่อาจเกิดขึ้นใหม่ | บริษัทต้องเผชิญกับความเสี่ยงทั้งจากปัจจัยภายใน และปัจจัยภายนอก ไปจนถึงความเสี่ยงที่อาจเกิดขึ้นใหม่ (Emerging Risk) ซึ่งอาจส่งผลกระทบต่อเป้าหมายการดำเนินงาน บริษัทจึงได้มีการติดตามประเด็นการเปลี่ยนแปลงทั้งจากปัจจัยภายใน และปัจจัยภายนอกที่สำคัญตลอดจนความเสี่ยงที่อาจเกิดขึ้นใหม่อย่างสม่ำเสมอ เพื่อให้สามารถเตรียมแผนการบริหารความเสี่ยง การประเมินผลกระทบ และสรรหาวิธีการดำเนินการเพื่อลดผลกระทบที่อาจจะเกิดขึ้นดังกล่าว ตลอดจน การรายงานผลการบริหารความเสี่ยงต่อคณะกรรมการบริหารความเสี่ยงเป็นประจำทุก 6 เดือน เพื่อพิจารณาให้ความเห็น เสนอแนะแนวทาง หรือมอบนโยบายการดำเนินการเพิ่มเติม เพื่อเป็นการจัดการความความเสี่ยงในด้านต่างๆ โดยบริษัทได้พิจารณาปัจจัยความเสี่ยงที่ส่งผลกระทบต่อการดำเนินงานของบริษัท และแนวทางการบริหารความเสี่ยงที่อาจเกิดขึ้นใหม่ ได้แก่ ความเสี่ยงจากภัยคุกคามทางไซเบอร์ โดยบริษัทเป็นผู้จัดจำหน่ายผลิตภัณฑ์และให้บริการทางด้านความปลอดภัยทางเทคโนโลยีสารสนเทศ (Cyber Security) การดำเนินธุรกิจและวิธีการดำเนินงานส่วนใหญ่ของบริษัท จึงเป็นการพึ่งพิงเทคโนโลยีเป็นสำคัญ รวมถึง การเชื่อมโยงข้อมูลของอุปกรณ์และส่วนงานต่างๆ ผ่านระบบอินเทอร์เน็ต ส่งผลให้การดำเนินธุรกิจมีความเสี่ยงต่อภัยคุกคามทางไซเบอร์มากขึ้น เช่น การโจมตีระบบเครือข่าย การทำลายข้อมูลโดยผู้ที่ไม่ได้รับอนุญาต หรือการนำข้อมูลไปใช้ในทางที่ผิด | ซึ่งภัยคุกคามเหล่านี้ อาจส่งผลกระทบต่อการดำเนินธุรกิจ และชื่อเสียงของบริษัทได้ | อย่างไรก็ตาม จากประสบการณ์การดำเนินธุรกิจทางด้าน Cyber Security มาอย่างยาวนาน บริษัทจึงมีความตระหนักดีว่าภัยคุกคามทางไซเบอร์ดังกล่าว จะยิ่งมีความหลากหลาย ซับซ้อน และมีผลกระทบที่รุนแรงเพิ่มมากขึ้น จึงได้มีการดำเนินการในด้านต่างๆ เพื่อลดผลกระทบและโอกาสที่จะเกิดเหตุการณ์ดังกล่าว ไม่ว่าจะเป็นการกำหนดนโยบายทางด้านเทคโนโลยีสารสนเทศ และแผนรับรองสถานการณ์ฉุกเฉินของระบบเทคโนโลยีสารสนเทศ เช่น การปรับปรุงระบบเครือข่ายคอมพิวเตอร์ให้มีความพร้อมใช้งานเพื่อหลีกเลี่ยงการล้มเหลวของระบบ โดยสำรองระบบเครือข่าย (Network) และเครื่องแม่ข่าย (Server) เพื่อให้ระบบสามารถทำงานได้อย่างต่อเนื่อง บริษัทมีมาตรการควบคุมความปลอดภัยของคอมพิวเตอร์ (Firewall) การตรวจทานการให้สิทธิตามกำหนดระยะเวลา การสำรองข้อมูล และการออกแบบการกู้คืนข้อมูลจากเหตุขัดข้องหรือภัยพิบัติที่ไม่คาดคิด ตลอดจน การตรวจจับการเข้าถึงเครือข่ายโดยผู้ไม่ได้รับอนุญาต เป็นต้น | 744 · Description: ความปลอดภัยของข้อมูลหรือระบบคอมพิวเตอร์และการโจมตีทางไซเบอร์ · Info category: OPERATIONAL_RISK |
ความเสี่ยงต่อการลงทุนของผู้ถือหลักทรัพย์
ทะเบียนความเสี่ยง
| ชื่อความเสี่ยง | ลักษณะความเสี่ยง | ผลกระทบที่อาจเกิดขึ้น | มาตรการบริหารความเสี่ยง | ปัจจัยความเสี่ยงที่เกี่ยวข้อง |
|---|---|---|---|---|
| ความเสี่ยงจากการพึ่งพิงผู้บริหาร | บริษัทมีการพึ่งพิงกลุ่มผู้บริหารระดับสูงที่สำคัญในการดำเนินธุรกิจ โดยเฉพาะอย่างยิ่ง นายนักรบ เนียมนามธรรม ซึ่งดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (CEO) และนางสาวสุกัญญา ล้วนจำเริญ ซึ่งดำรงตำแหน่งรองประธานเจ้าหน้าที่บริหาร (Deputy CEO) โดย ณ วันที่ 30 ธันวาคม 2568 ผู้ถือหุ้นกลุ่มเนียมนามธรรม และกลุ่มล้วนจำเริญ มีสัดส่วนการถือหุ้นในบริษัททั้งหมดร้อยละ 16.35 และร้อยละ 20.69 ตามลำดับ ของจำนวนหุ้นที่ออกและชำระแล้วทั้งหมดของบริษัท โดยผู้บริหารทั้ง 2 ท่านเป็นผู้ก่อตั้งบริษัท และเป็นผู้บริหารที่มีความรู้ ความเชี่ยวชาญในธุรกิจการรักษาความปลอดภัยด้านไซเบอร์เป็นอย่างดี ซึ่งเป็นหนึ่งในปัจจัยสำคัญที่ช่วยให้เกิดการเติบโต และการขยายตัวทางธุรกิจของบริษัท ตลอดจนมีความสัมพันธ์ที่ดีกับเจ้าของผลิตภัณฑ์ และลูกค้า มีความรู้ความ สามารถในการบริหารธุรกิจ และองค์กร นอกจากนี้ ผู้บริหารระดับสูงดังกล่าว ยังเป็นผู้กำหนดทิศทางในการประกอบธุรกิจของบริษัทโดยการคัดเลือกผลิตภัณฑ์ใหม่ เพื่อนำเสนอสู่ตลาด และสร้างยอดขายให้กับบริษัทอีกด้วย โดยในปี 2568 บริษัทมีรายได้จากการขาย และบริการจำนวน 1,302.83 ล้านบาท ซึ่งมีอัตราการเติบโตเฉลี่ย (CAGR) 3 ปี ย้อนหลังอยู่ที่ร้อยละ 13.38 | ทั้งนี้ ความสำเร็จทางธุรกิจของบริษัทในอนาคตจึงขึ้นอยู่กับความสามารถในการรักษาผู้บริหารระดับสูงดังกล่าวให้อยู่กับบริษัทได้อย่างต่อเนื่อง ดังนั้น การสูญเสียผู้บริหารระดับสูงดังกล่าวโดยไม่สามารถหาผู้บริหารที่เหมาะสมมาทดแทนได้ จึงอาจส่งผลกระทบในทางลบต่อการบริหารจัดการ และผลการดำเนินงานของบริษัท | อย่างไรก็ดี บริษัทตระหนักถึงความสำคัญของการพึ่งพิงผู้บริหารเป็นหลัก ดังนั้นเพื่อเป็นการลดความเสี่ยงจากการพึ่งพิงบุคคลใดบุคคลหนึ่งมากเกินไป บริษัทได้ดำเนินการจัดโครงสร้างองค์กร เพื่อให้เกิดการกระจายอำนาจ ไม่พึ่งพิงการตัดสินใจของผู้บริหารหลักเพียงอย่างเดียว โดยจะมีคณะกรรมการบริษัท คณะกรรมการชุดย่อย และทีมผู้บริหาร เข้ามามีส่วนร่วมในการบริหารจัดการองค์กร และตัดสินใจเรื่องต่างๆ ตามอำนาจหน้าที่ที่ได้กำหนดไว้ เพื่อเป็นการลดการพึ่งพิงผู้บริหารระดับสูงดังกล่าว ในส่วนของการรับผิดชอบในการรักษาความสัมพันธ์กับเจ้าของผลิตภัณฑ์ และลูกค้านั้น บริษัทกำหนดให้ทีมวิศวกร ทำงานร่วมกันทีมการตลาด ในการประสานงานกับเจ้าของผลิตภัณฑ์ เพื่อจัดงานแสดงสินค้า ตลอดจนงานที่ให้ความรู้ทางด้านการรักษาความปลอดภัยทางเทคโนโลยีไซเบอร์ (Cybersecurity) เพื่อเป็นช่องทางในการนำเสนอผลิตภัณฑ์ใหม่ๆ ให้เป็นที่รู้จัก อันเป็นการเพิ่มโอกาสทางธุรกิจ การพัฒนาบุคลากร และเพื่อเป็นการลดการพึ่งพิงผู้บริหาร นอกจากนี้ บริษัทมีการกำหนดหลักเกณฑ์ และระเบียบปฏิบัติการคัดเลือกบุคลากรที่จะเข้ามารับผิดชอบในตำแหน่งงานบริหารที่สำคัญของบริษัทให้เป็นไปอย่างเหมาะสม และโปร่งใส เพื่อให้มั่นใจว่าบริษัทมีผู้บริหารที่มีคุณสมบัติ ทักษะ ประสบการณ์ และความสามารถเป็นมืออาชีพ ผ่านคณะกรรมการสรรหาและพิจารณาผลตอบแทน และวางแผนสืบทอดตำแหน่งงาน โดยเมื่อตำแหน่งในระดับประธานกรรมการที่บริหาร หรือตำแหน่งในระดับที่เทียบเท่าว่างลง หรือผู้ที่อยู่ในตำแหน่งไม่สามารถปฏิบัติหน้าที่ได้ บริษัทจะมีระบบจัดการให้ผู้บริหารระดับใกล้เคียง หรือระดับรองลงมาเป็นผู้รักษาการในตำแหน่งดังกล่าว จนกว่าจะมีการสรรหาและคัดเลือกบุคลากรที่มีคุณสมบัติตามหลักเกณฑ์ที่บริษัทกำหนด ทั้งนี้ บุคลากรดังกล่าวจะต้องเป็นผู้มีวิสัยทัศน์ ความรู้ความสามารถ ประสบการณ์ ความเหมาะสมกับวัฒนธรรมองค์กร โดยคณะกรรมการสรรหาและพิจารณาค่าตอบแทน จะเป็นผู้พิจารณาสรรหา เพื่อเสนอต่อคณะกรรมการบริษัท เพื่อพิจารณาอนุมัติต่อไป | 768 · Description: การลงทุนของผู้ถือหลักทรัพย์ · Info category: HOLDER_RISK |
| ความเสี่ยงจากการที่บริษัทฯ มีผู้ถือหุ้นรายใหญ่ | ณ วันที่ 30 ธันวาคม 2568 บริษัท มอซ เซกูโร จำกัด และกลุ่มผู้ถือหุ้น รวมกันถือหุ้นในบริษัทจำนวน 62,652,320 หุ้น คิดเป็นร้อยละ 60.98 ของจำนวนหุ้นที่จำหน่ายได้แล้วทั้งหมดของบริษัท จึงทำให้กลุ่มบริษัท มอซ เซกูโร จำกัด สามารถควบคุมมติที่ประชุมผู้ถือหุ้นได้เกือบทั้งหมด ไม่ว่าจะเป็นเรื่องการแต่งตั้งกรรมการ หรือการขอมติในเรื่องอื่นที่ต้องใช้เสียงส่วนใหญ่ของที่ประชุมผู้ถือหุ้น ยกเว้นเรื่องที่กฎหมาย หรือข้อบังคับบริษัทกำหนดต้องให้ได้รับเสียง 3 ใน 4 ของที่ประชุมผู้ถือหุ้น ดังนั้น ผู้ถือหุ้นรายอื่นจึงอาจไม่สามารถรวบรวมคะแนนเสียง เพื่อตรวจสอบ และถ่วงดุลเรื่องที่ผู้ถือหุ้นใหญ่เสนอได้ | ทำให้กลุ่มผู้ถือหุ้นใหญ่สามารถควบคุมมติที่ประชุมผู้ถือหุ้นได้เกือบทั้งหมด ยกเว้นเรื่องที่กฎหมาย หรือข้อบังคับบริษัทกำหนดให้ต้องได้รับเสียง 3 ใน 4 ของที่ประชุมผู้ถือหุ้น | 768 · Description: การลงทุนของผู้ถือหลักทรัพย์ · Info category: HOLDER_RISK |